单点登录解决成员能否进入系统,组织架构同步解决进来之后归属哪个部门、拥有哪些权限。把两者当成一件事来配,常见结果是认证通过、账号却不存在,或成员离职后账号仍可访问。两条链路都涉及协议选择、属性映射与生命周期规则,下面按配置顺序拆开。
一、两条链路各自解决什么问题
1.单点登录负责认证入口
单点登录(SSO)把身份校验从各业务系统抽出来,交给统一的身份提供方(IdP),成员在一处完成认证后凭断言或令牌访问多个系统。它只传递认证结果与用户属性,不会自动创建账号或维护部门归属。
2.组织架构同步负责账号与组织结构
组织架构同步按规则写入三类变更:新建账号、调整归属、停用离职账号。SCIM2.0由IETF在2015年发布的RFC7642、RFC7643、RFC7644中定义,核心资源是User与Group,其核心模型没有独立的组织树资源,部门层级需要额外的映射策略。
3.缺一条链路的典型表现
下表对比两条链路缺失时的现象。
| 配置情况 | 缺失环节 | 典型表现 |
|---|---|---|
| 只配单点登录 | 账号与组织结构 | 新成员首次登录提示账号不存在,需要人工建号 |
| 只配组织架构同步 | 统一认证入口 | 成员仍需逐系统登录,口令策略难以统一 |
| 缺少停用规则 | 生命周期闭环 | 离职后账号与权限残留 |
单点登录管认证入口,组织架构同步管账号与组织结构。《信息安全技术 网络安全等级保护基本要求》(GB/T22239-2019)已把身份鉴别、访问控制与安全审计列为明确要求,这也是不少企业把两项配置一起推进的原因。
二、配置前要定下三件事
1.选定唯一的权威身份源
权威身份源是账号与组织结构的唯一事实来源,通常是人力资源系统或企业目录服务。平台内手工建号与同步写入并存,会让同一成员出现两份记录,手动建号权限应收口,只保留少量运维账号。
2.统一唯一标识
跨系统匹配成员依赖唯一且稳定的字段,员工号或邮箱可用,姓名、部门加岗位这类会变化的组合不可用。邮箱变更与员工号复用是匹配失败的主要来源,处理方式要提前写进规则。
3.明确同步范围与方向
范围要写清哪些部门与岗位参与、是否包含外部协作成员;方向要写清单向写入还是允许平台侧回写。单向写入的规则冲突更少。
三、单点登录的配置要点
1.协议选择:SAML2.0还是OIDC
SAML2.0是OASIS于2005年发布的企业级认证标准,用XML描述断言形式的身份信息,适配以浏览器访问为主的应用与联邦场景。OIDC是建立在OAuth2.0之上的身份层,返回JSON格式的身份令牌,适配移动端与前后端分离的系统。
| 对比项 | SAML2.0 | OIDC |
|---|---|---|
| 消息格式 | XML断言 | JSON令牌 |
| 典型场景 | 浏览器访问、企业联邦 | 移动端、前后端分离 |
| 身份源要求 | 支持断言签名与证书 | 作为身份层签发令牌 |
| 接入成本 | 存量系统支持较普遍 | 新建系统接入更直接 |
2.四类必须核对的参数
- 元数据:两端交换实体标识、端点地址与签名证书,证书到期前轮换。
- 回调与受众:平台侧回调地址与身份源登记地址逐字符一致,协议、域名、路径与结尾斜杠都算在内。
- 属性映射:员工号、邮箱、姓名、部门映射到平台侧固定账号字段,缺项会让同一个人反复生成新账号。
- 会话与退出:约定会话有效期与退出行为,避免一端退出而另一端仍保持登录。
3.上线前的链路验证
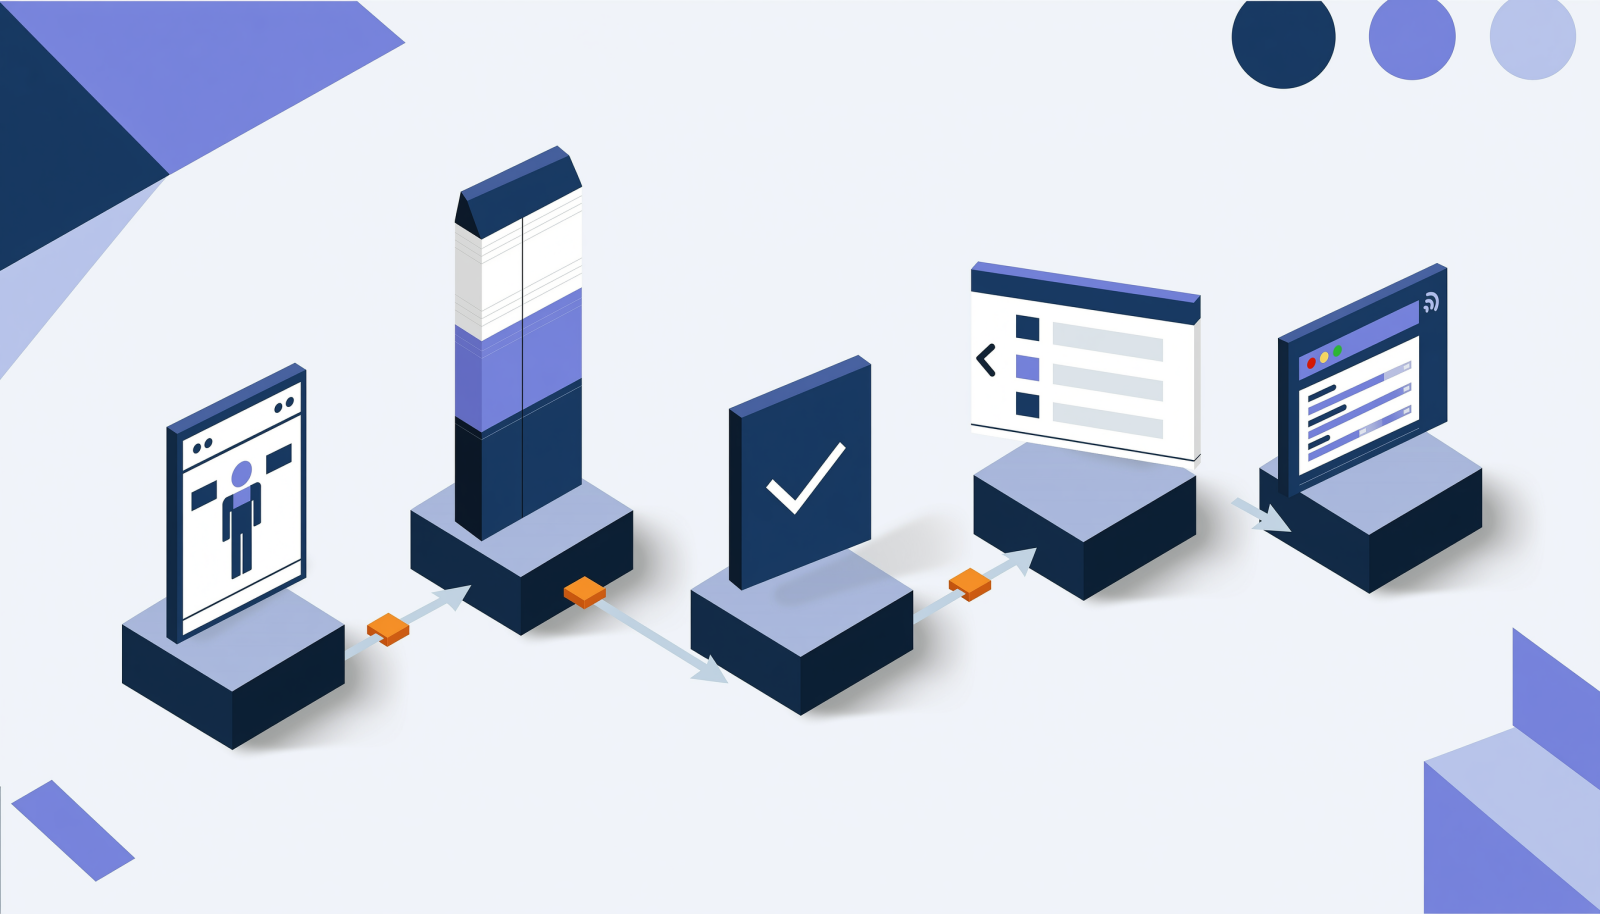
完整路径是未登录访问平台、跳转统一认证、完成认证、带属性回到平台、建立本地会话,每一步都要在日志里有对应记录。验证覆盖三类身份:已有账号成员、新入职成员、已停用成员。已停用成员应被明确拒绝,而不是新建账号。
四、组织架构同步的配置要点
账号与组织结构持续写入平台常见三条路径,选择取决于身份源能力与平台侧接入方式。
1.路径一:SCIM2.0标准同步
身份源作为客户端,通过SCIM2.0接口在平台侧创建、更新、停用User与Group。接口语义统一、有标准可循;部门树需要借助Group或平台侧的组织结构字段间接表达。需要确认接口地址与凭据、同步频率或触发方式、属性清单、删除与停用的语义区分。
2.路径二:企业目录服务对接
身份源本身是目录服务时,按目录协议读取组织结构与成员,由平台侧定期拉取并做增量比对。对既有目录改动小,适合内网部署;难点在增量判断与冲突处理,需要约定以哪一侧的数据为准。
3.路径三:平台接口按需同步
由自建脚本或集成任务调用平台接口完成同步,通常配合定时任务执行。灵活性高,字段变更、接口升级与异常重试都需要自行维护。
4.部门层级的映射策略
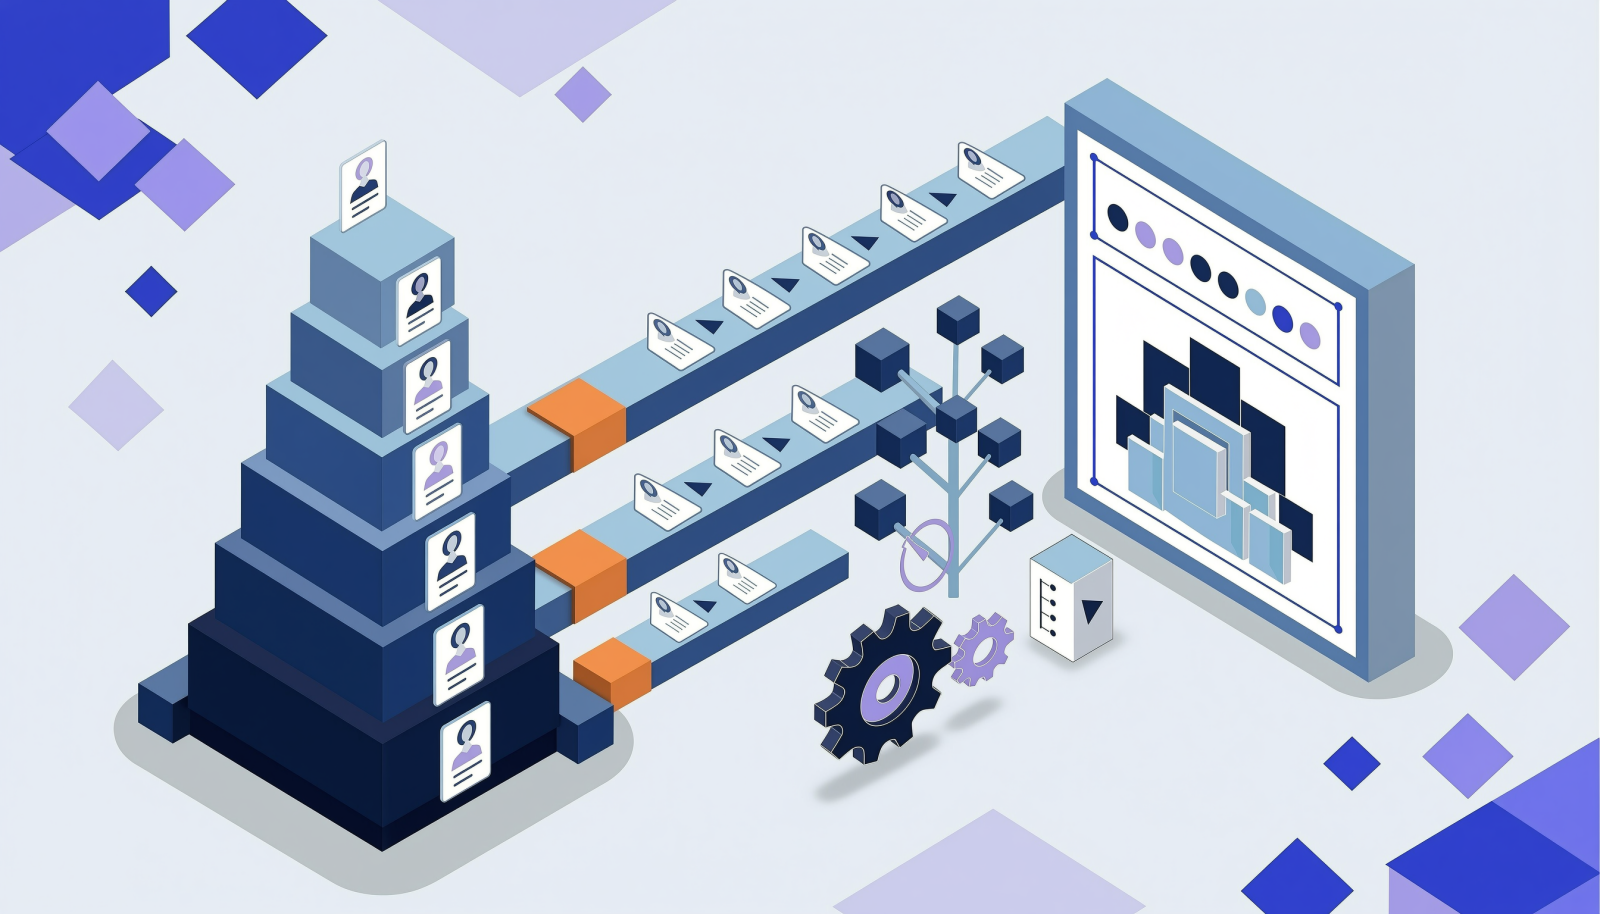
逐级映射保留原有层级,适合按部门统计工时、按团队分配任务的场景,层级越深维护成本越高。扁平化映射只同步到某一层,更细的归属用成员属性记录。选择依据是数据权限是否以部门为边界。
5.入转离三类变更
入职时创建账号并归入部门,默认角色按岗位模板分配。转岗时更新部门归属,并决定是否回收原部门的数据权限。离职时优先停用而非删除,保留历史任务与操作记录的归属。
五、上线验证与故障排查
1.验收检查项
- 平台内账号数量与身份源一致,无重复账号
- 组织结构层级与身份源一致
- 新入职成员首次登录即进入正确部门
- 离职成员在约定时间内被停用
- 属性变更后平台侧同步更新
- 异常写入日志可查并可重新执行
2.高频故障与处理方向
下表按现象归纳处理方法。
| 故障现象 | 常见原因 | 处理方向 |
|---|---|---|
| 登录提示账号不存在 | 只做认证未做账号同步 | 开启同步通道并核对匹配字段 |
| 提示回调地址不合法 | 两端登记地址不一致 | 核对协议、域名、路径与斜杠 |
| 同一成员出现两个账号 | 匹配字段不唯一或已变更 | 改用稳定唯一标识并合并历史账号 |
| 部门层级错乱 | 部门重名或层级规则不清 | 用部门编码而非名称作为匹配键 |
| 离职后仍可访问 | 停用规则缺失 | 把停用写入同步规则并定期核对 |
六、常见问题
1.同步过来的成员密码是什么
平台侧不保存口令。成员在统一认证入口完成校验,平台只接收认证结果与属性,同步字段不需要也不应包含密码。
2.同一员工同时属于两个部门怎么处理
多数模型只支持一个主归属,次要归属用附加属性或项目成员关系表达,主归属的判断规则要提前确定,否则成员归属会在两侧反复改动。
3.同步延迟多久算正常
定时增量同步的延迟与周期一致,事件触发的变更接近实时。离职停用建议用事件触发,其余变更可用定时任务。
4.成员改名或换邮箱后登录失败怎么办
平台按唯一标识匹配,而非姓名或邮箱。唯一标识不变时,改名与换邮箱只是属性更新;标识本身变化时,需要走账号合并流程。
文章标题 :项目管理平台的单点登录与组织架构同步怎么配 ,发布者 :项目管理研究院