集团企业的项目管理平台里,权限问题很少是开不开账号,而是集团与子公司的边界画在哪里:谁能看全集团数据,谁能修改其他组织的成员,哪些信息不跨组织流动。下面按组织、角色、数据三层拆解多组织权限的配置方法与验证方式。
一、边界划在哪
1. 集团需要管控的四件事
统一身份来源、统一流程与合规底线、跨组织资源的可见性、全局操作审计。这四项一旦各组织各做一套,集团层面的口径就无法对齐。具体任务指派、项目节奏则不必由集团介入。
2. 子公司保留的自主范围
本组织的成员与角色分配、项目执行方式与节奏、本组织范围内的模板与报表口径。管标准不管操作,管跨组织不管组织内,是划分集团与子公司边界最简明的标准。
3. 三条判断原则
主体归属:资源由谁创建、由谁负责,默认就由该组织管理,跨组织使用走授权而不改变归属。最小权限与职责分离:权限只给完成工作必需的集合,关键动作拆分给不同角色。数据分级:《中华人民共和国数据安全法》自2021年9月1日起施行,要求建立数据分类分级保护制度;对应到权限,是不同级别的数据匹配不同的可见范围与审批要求。
二、组织层:把法人关系映射成结构
1. 三种映射方式
按法人、按事业线、按项目团队。以法人与部门作为长期主干,以项目、专项组作为临时协作单元,组织调整时权限才不容易在继承与回收之间出错。
2. 跨组织协作的三类授权
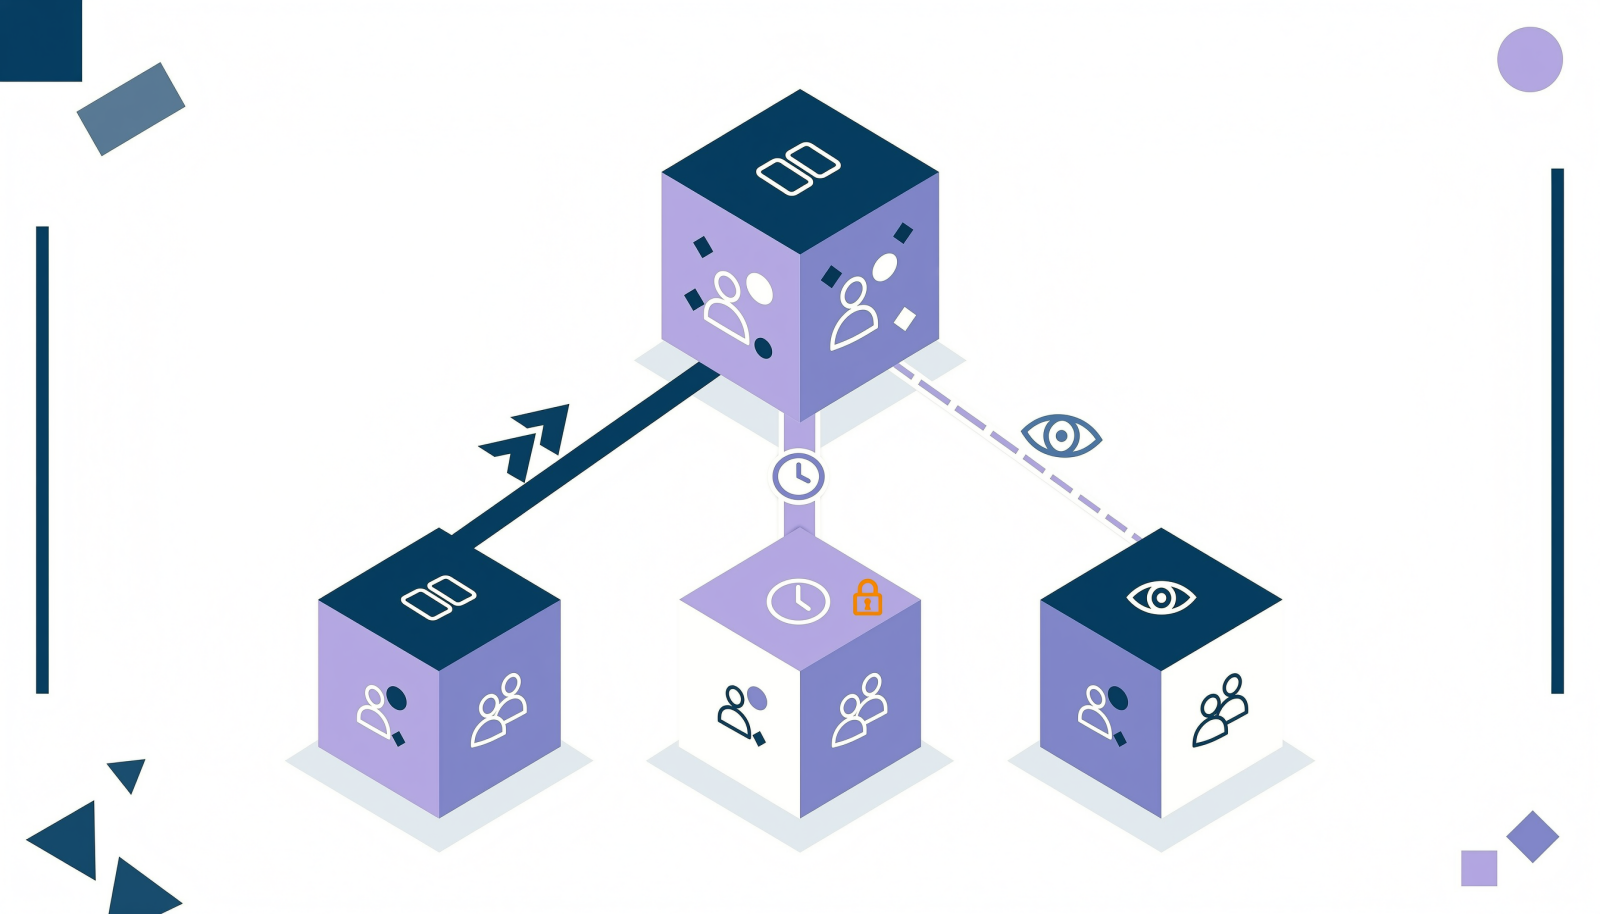
正式加入:进入对方组织成员体系,权限随成员关系生效。临时授权:用于评审、联调、短期支持,必须带到期时间。共享访问:通常只给只读或评论。未设有效期的临时授权,是权限长期残留的主要原因。
3. 配置前要定的四个检查点
一人身兼多组织身份如何区分、组织层级建到几层、组织调整时权限随人走还是留在原组织、跨组织组合视图如何承载。多项目统筹场景可用项目集结构承载,避免把相关人员全部拉进同一组织。
三、角色层:分层设计,不靠叠加
1. 三层角色
平台级角色(系统管理员、审计员)只留在集团;组织级角色由各组织管理员在本组织内使用;项目级角色跟随项目生命周期。角色只在所属组织内生效,跨组织查看要用专门角色,而不是给同一人叠加多个高权限角色。
2. 必须分离的职责
业务操作与审计、权限授予与权限审批、需求提出与验收,这三组动作不宜由同一人兼任,例如需求提出人同时担任验收人,验收就变成自评。RBAC按角色授权,解决岗位与权限的对应;ABAC按组织、项目、数据级别等属性收窄范围;两者可组合使用。
3. 角色绑职能,不绑人名
调岗时先移除原角色再加入新角色,避免新旧权限叠加;离职、转岗、项目结束都应触发权限回收。
四、数据层:可见范围决定隔离效果
1. 三个维度叠加出可见范围
组织维度决定能看本组织、下级组织还是指定组织;项目维度决定能否跨项目查看;字段维度决定哪些字段可见。跨组织查看的常见配置是只开项目维度,组织维度按需指定,字段维度默认关闭。只配其中一个维度,通常会留下缺口。
2. 汇总与明细分开授权
集团角色默认看汇总指标,子公司角色默认看明细数据,敏感字段单独授权。看得见汇总不等于看得见明细,这是集团穿透需求与子公司数据权益之间最实用的分界线。
3. 外部协作方的边界更窄
只授权到指定项目,不带组织树,到期自动失效;要求数据留在内网时,采用私有化部署方式。
五、从原则到配置:五步落地
1. 先列清单
主体清单(组织、人员、外部协作方)与资源清单(项目、产品、文档、数据级别)各列一份,作为后续配置的对照物。
2. 按组织建角色
集团定角色框架与权限上限,各组织在框架内填权限;跨组织角色由集团统一定义,避免命名与口径不一致。
3. 四类账号验证
集团管理员、子公司管理员、普通项目成员、外部协作方各建一个测试账号,逐项确认可见与不可见范围。验证的重点不是能做什么,而是不该看到的确实看不到。
4. 变更走流程
权限新增、临时授权、离场回收均走审批流程并保留操作记录,便于事后追溯。
5. 定期复核
每季度复核一次,组织调整、并购、系统升级后追加复核。
把五步对应的关键动作与验收信号整理成下表,便于逐项比对。
| 步骤 | 关键动作 | 验收信号 |
|---|---|---|
| 建清单 | 梳理组织、人员、外部方与数据级别 | 覆盖全部使用方 |
| 建角色 | 集团定框架,各组织填权限 | 无跨组织同权角色 |
| 做验证 | 四类账号逐项测试 | 无越权可见 |
| 走流程 | 新增与回收均走审批 | 每次变更留痕 |
| 重复核 | 每季度检查权限清单 | 长期未用高权限被清理 |
前两步决定边界是否成立,后三步决定边界能否长期保持。
六、常见问题
- 集团管理员能直接修改子公司的成员权限吗 技术上都做得到,制度上不建议。集团保留审计与撤销权,把日常成员管理交给子公司的组织管理员,责任边界才清晰。
- 子公司担心数据被过度穿透,制度上怎么约定 在权限方案里写明汇总口径的范围与更新周期,并约定明细数据只在定位具体问题时按次申请,不做常态化开放。
- 外包或供应商人员离场,权限该怎么处理 按顺序执行:先停用账号,再回收项目授权,最后核对共享链接是否失效。共享链接最容易被遗漏。
- 员工跨子公司借调,原岗位权限要保留吗 收窄而非保留:保留原组织的查看权限,移除操作权限,借调结束后恢复,既不影响原岗位交接,也避免双重操作权限。
- 组织合并或拆分时,权限要重建吗 不必重建。先调整组织信息与上下级关系,再核对原跨组织授权是否仍然成立,重点是原来可见的跨组织数据现在是否还应该可见。
文章标题 :企业级项目管理工具的多组织权限怎么配:集团与子公司的边界 ,发布者 :项目管理研究院