私有化项目管理平台 LDAP 单点登录,指的是平台不再单独维护一套账号密码,而是把登录校验交给企业已有的 LDAP 目录服务。员工用同一套企业账号进入平台,平台只负责把验证结果转成自己的会话和权限。它常被叫作单点登录,但和严格意义上的 SSO 并不完全是一回事。Verizon《2025 年数据泄露调查报告》显示,凭证滥用占初始访问方式的 22%,账号分散、密码复用仍是企业常见的身份风险。以禅道这类支持私有化部署的项目管理平台为例,把账号收回统一目录,往往是权限治理的第一步。
LDAP 单点登录到底是什么
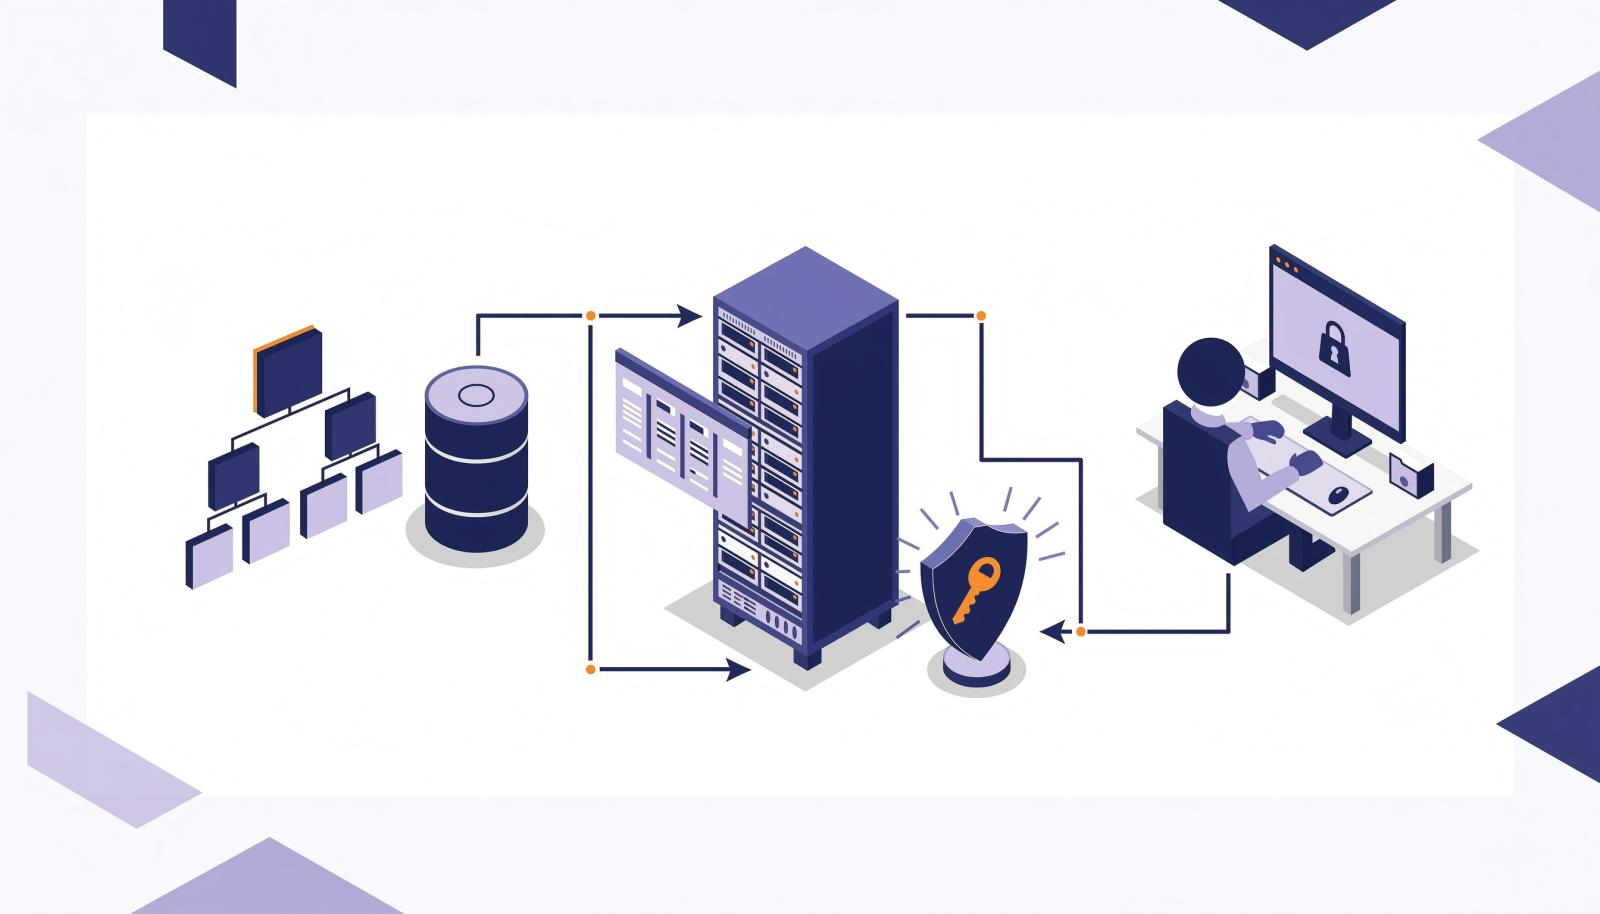
IETF 在 RFC 4511 中把 LDAP 定义为访问分布式目录服务的协议,目录按照 X.500 的数据模型组织。实际使用中,它更像一本结构化的企业通讯录:用户、用户组、部门以树形条目存放,每个条目有唯一的 DN,密码校验通过 Bind 操作完成。
日常说的“LDAP 单点登录”,通常指统一账号密码认证:多个系统都到同一台目录服务器校验凭据。它解决的是“账号从哪来、密码谁来验”,而不是“登录一次、处处免登录”。真正的 SSO 由 CAS、OIDC 或 SAML 等协议完成,用户在一个身份提供方完成认证后,其他系统凭票据或令牌放行,不再弹出登录页。
判断方法很直接:切换系统时还要再输一次密码,就是统一认证;不用再输,才是 SSO。LDAP 可以是 SSO 的身份来源,但它本身不负责跨系统的会话传递。
私有化环境里,一次登录请求怎么走
私有化部署下,认证链路通常经过四步:
- 用户打开平台登录页,输入企业账号和密码。
- 平台用预先配置的服务账号(Bind DN)连接目录,按 Base DN 和过滤条件查出该用户的 DN。
- 平台用用户 DN 和用户输入的密码再发起一次 Bind,目录返回成功或失败。
- 验证成功后,平台建立本地会话,按目录属性或用户组映射角色,随后释放连接。
平台不保存目录密码,只保存服务账号和查询配置。用户权限仍由平台自己的角色体系决定,目录负责证明“你是谁”,平台负责决定“你能做什么”。
这条链路对网络有要求:平台服务器要能访问目录服务的 389 或 636 端口,DNS 解析、防火墙策略和服务器时间都要正常。时间偏差过大时,TLS 握手和会话校验都可能失败。
对接前要准备的 6 类信息
LDAP 对接失败,多数不是平台功能问题,而是参数或前提没对齐。先把下面这张表填完整,再进后台配置。
| 参数 | 作用 | 常见写法 |
|---|---|---|
| 服务器地址与端口 | 平台连接目录服务 | ldap://10.0.0.10:389;加密用 ldaps://…:636 |
| Base DN | 限定用户搜索范围 | ou=staff,dc=example,dc=com |
| Bind DN 与密码 | 平台查询目录的服务账号 | cn=svc-zentao,ou=service,dc=example,dc=com |
| 用户过滤条件 | 只匹配允许登录的账号 | (objectClass=person)(uid=*) |
| 属性映射 | 账号、姓名、邮箱、部门 | uid、cn、mail、department |
| 协议版本与加密 | 决定连接方式与安全性 | LDAPv3,TLS 或 StartTLS |
表里的六项是最小集合。除此之外,还要确认平台版本是否内置 LDAP 能力,还是需要安装对应插件;插件与平台版本不匹配,参数填得再对也连不上。准备一个测试账号、一份数据库和配置文件备份,后面验证和回退都用得上。先确认版本支持,再谈参数填写。
私有化项目管理平台 LDAP 对接步骤
不同产品的菜单名称不一样,执行顺序基本一致。下面以通用流程说明,具体入口以所部署版本的官方文档为准。
- 确认接入方式与版本。 查看当前版本是否内置 LDAP 认证,或需要从应用商店安装插件。记录插件版本、平台版本和兼容范围。
- 在目录侧准备服务账号。 只授予查询权限,把搜索范围限制在需要的 OU 内。服务账号密码纳入轮换,避免使用个人管理员账号。
- 填写连接参数并测试 Bind。 先保存服务器地址、端口、Base DN、Bind DN 和密码,再用服务账号测试连接。成功信号是能查到 Base DN 下的用户条目,不是页面提示“保存成功”。
- 配置用户过滤与属性映射。 从一个部门或一个小 OU 开始,确认账号、姓名、邮箱字段能正确对应,且不会把服务账号、离职账号一起导入。
- 同步或导入用户。 按平台能力选择手动同步或定时同步。同步只负责建账号,不自动授予高权限;新用户默认角色按最小权限设置。
- 灰度启用并保留本地管理员。 先让一个部门试用,保留至少一个本地超级管理员账号。出现异常时能立即关闭 LDAP 登录,回到本地认证。
第 3 步和第 5 步最容易出问题:前者验证“平台能不能连上目录”,后者验证“用户能不能被正确识别”。两步都通过,再扩大范围。
怎么验证成功,失败先查哪里
上线前至少跑完这五项检查:正确密码能登录;错误密码被拒绝;目录中已禁用的账号无法登录;姓名、邮箱、部门显示正确;退出后会话立即失效。再抽查两个不同角色的账号,确认权限没有被放大。
出现问题时,按现象定位比逐项重填更快。
| 现象 | 优先检查 |
|---|---|
| 连接超时 | 网络连通性、端口、防火墙、DNS |
| 49 Invalid credentials | Bind DN 或密码错误、用户 DN 拼接规则 |
| 提示用户不存在 | Base DN 范围、过滤条件、账号属性 |
| 登录后又回到登录页 | 会话与 Cookie、反向代理、服务器时间 |
| 姓名或邮箱为空 | 属性映射、目录字段是否实际有值 |
排错时先用服务账号单独测试连接,再用测试用户走完整登录。能查到用户,不代表能验证密码;能验证密码,也不代表会话和权限映射正常。把这两层分开查,定位会快很多。
安全边界与选型建议
LDAP 对接不是填完参数就结束。目录连接应走 LDAPS 或 StartTLS,避免账号密码在网络上明文传输;服务账号只读、限定查询范围;平台侧保留登录审计,记录账号、时间、来源 IP 和结果。员工离职时,目录禁用账号后,平台应在下一次登录时拒绝,并设置合理的会话超时。
LDAP 解决账号统一,SSO 解决登录动作统一。如果企业只要求“多个系统用同一套账号密码”,LDAP 足够;如果要求“登录一次,进入所有系统不再输密码”,需要 CAS、OIDC 或 SAML 身份提供方,LDAP 作为其账号源。把两者混为一谈,验收时很容易出现预期落差。
对私有化项目管理平台来说,比较稳妥的做法是先统一目录,再按系统重要性分批接入。禅道支持私有化安装,LDAP 接入通常通过对应版本的插件或认证配置完成,具体兼容版本、菜单入口和参数名称,以官方禅道使用手册和所部署版本的说明为准。上线前保留回退路径,比一次性全量切换更可控。
常见问题
LDAP 单点登录安全吗? 安全性取决于连接加密、服务账号权限和密码策略。LDAP 本身不提供多因素认证;需要 MFA 时,通常由身份提供方或额外的认证网关完成。
能不能只同步账号,不校验目录密码? 可以,但那是账号同步,不是统一认证。平台仍要自己保存和校验密码,账号来源统一了,登录入口没有统一。
老账号怎么处理? 先做账号映射,按工号或邮箱合并,避免同一人出现两个账号。切换前用测试账号验证映射结果,再批量启用。
参考资料:IETF RFC 4511《Lightweight Directory Access Protocol (LDAP): The Protocol》,https://datatracker.ietf.org/doc/html/rfc4511;Verizon《2025 年数据泄露调查报告》。
文章标题 :私有化项目管理平台LDAP单点登录是什么?怎么对接 ,发布者 :项目管理研究院