本地部署软件常见的部署方式有三类:物理机、虚拟机和容器化。前两类以服务器或虚拟硬件为边界,容器化以进程和镜像为边界;实际项目里,三者还经常组合使用。本地部署回答“系统放在哪、谁控制”,物理机、虚拟机、容器化回答“用什么方式运行”,两者不是同一个问题。 本地部署软件的选型,要先看数据边界和运维责任,再落到具体技术形态。
先分清:本地部署与部署方式不是一回事
本地部署描述的是运行位置和控制关系:软件安装在企业机房、托管机房或专属云环境里,服务器、网络、存储以及补丁、备份、审计由企业或指定托管方负责。它不等于“服务器一定放在办公楼里”,也不等于“系统天然安全”。
物理机、虚拟机、容器化是运行这套系统的不同技术路径。同一个本地部署目标,可以用一台独立服务器完成,也可以跑在虚拟化平台或容器集群上。先确定数据放在哪、故障谁处理、升级谁负责,再比较技术方案,顺序不能反。
物理机、虚拟机、容器化分别是什么
物理机:整台服务器直接承载系统
物理机部署不经过虚拟化层,操作系统和业务软件直接运行在服务器硬件上。CPU、内存、存储和网络由这台机器提供,隔离边界清楚,性能路径也短。
它的代价是资源调整不够灵活。业务增长时往往要加内存、加磁盘或换服务器;业务空闲时,剩余算力也不容易分给其他系统。硬件故障、机房断电和备件更换,都需要纳入运维计划。
虚拟机:用虚拟化层切出多台独立主机
虚拟机通过 hypervisor 把一台物理服务器的 CPU、内存、存储和网络虚拟化,再分配给多台虚拟机。每台虚拟机有独立的客户机操作系统,可以运行不同系统版本,也可以单独打补丁、做快照和迁移。
虚拟机比物理机更容易整合资源,但每台虚拟机都要承担完整的系统开销。隔离性通常强于容器,启动和交付速度则取决于镜像、存储和平台能力。
容器化:共享宿主内核,打包应用与依赖
容器把应用代码、运行时和依赖打进镜像,运行在宿主操作系统之上。Docker 官方文档把容器描述为相对隔离的运行环境,镜像提供创建容器的只读模板;容器删除后,未写入持久存储的状态会消失。
容器启动快、占用少,适合标准化交付和频繁发布。它的边界与虚拟机不同:多个容器共享宿主内核,隔离发生在进程层面。内核版本、权限配置和镜像安全,都会直接影响运行结果。
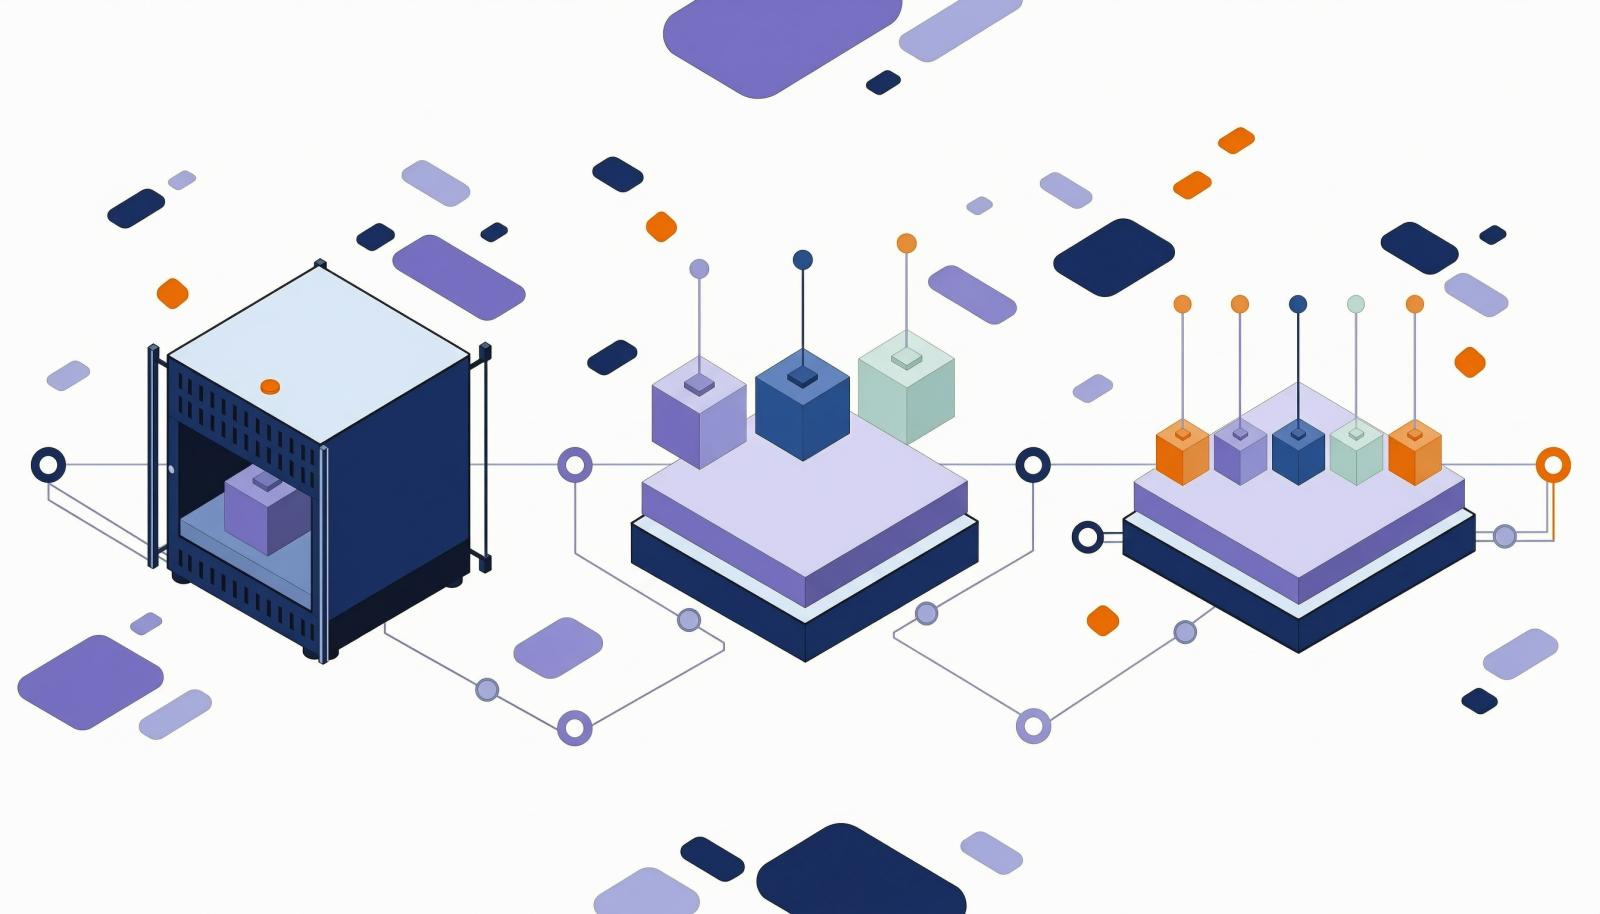
图 1:从左到右依次为物理机、虚拟机和容器化的运行结构。
五个维度看真实差异
把三种方式放在同一组维度里比较,比单看参数更有用。下表按隔离、资源、交付、运维和故障五个方面归纳差异。
| 维度 | 物理机 | 虚拟机 | 容器化 |
|---|---|---|---|
| 隔离边界 | 整机与硬件 | 虚拟硬件加独立系统 | 进程级,共享宿主内核 |
| 资源效率 | 易闲置,扩容靠加机 | 可切分,仍有系统开销 | 密度高,启动快 |
| 交付一致性 | 依赖现场环境 | 模板和镜像可复制 | 镜像标准化,环境一致 |
| 运维重点 | 硬件、机房、操作系统 | 虚拟化平台、模板、迁移 | 编排、网络、存储、镜像安全 |
| 故障与迁移 | 单机故障影响较大 | 可集群调度和迁移 | 可快速重建,状态数据要外置 |
这些差异最终落到三件事:隔离强度、资源利用率、运维复杂度。没有一种方式能在这三项上同时占优,选型就是按业务约束做取舍。
各自适合什么场景
- 物理机:适合数量少、运行稳定、对硬件或隔离有明确要求的系统。已有服务器和机房团队、暂时没有虚拟化平台时,物理机也能快速上线。
- 虚拟机:适合多数企业本地部署场景。多套系统需要相互隔离、不同系统版本并存、需要快照和迁移能力时,虚拟机比物理机更便于管理。
- 容器化:适合应用频繁发布、多环境需要保持一致、负载需要快速扩缩的场景。前提是团队能维护镜像、编排、网络、存储和监控。
如果只是部署一套内部管理系统,物理机或虚拟机通常已经够用;容器化的价值不在“技术更新”,而在交付一致性和弹性。反过来说,已经有成熟容器平台的团队,继续把新系统放回孤立虚拟机,反而会增加维护割裂。
混合部署比“三选一”更常见
企业本地环境往往不是纯物理机、纯虚拟机或纯容器。更常见的结构是:物理服务器上运行虚拟化平台,虚拟机承载数据库和传统系统,容器集群运行频繁发布的应用;镜像、备份和日志进入共享存储。
Microsoft 的 AKS 文档也说明,Kubernetes 集群的节点本身就是虚拟机,容器运行在这些节点之上。这说明虚拟机和容器不是替代关系,而是可以叠加的两层边界。判断重点不是“用了多少种技术”,而是故障域、数据持久化和责任边界是否清楚。
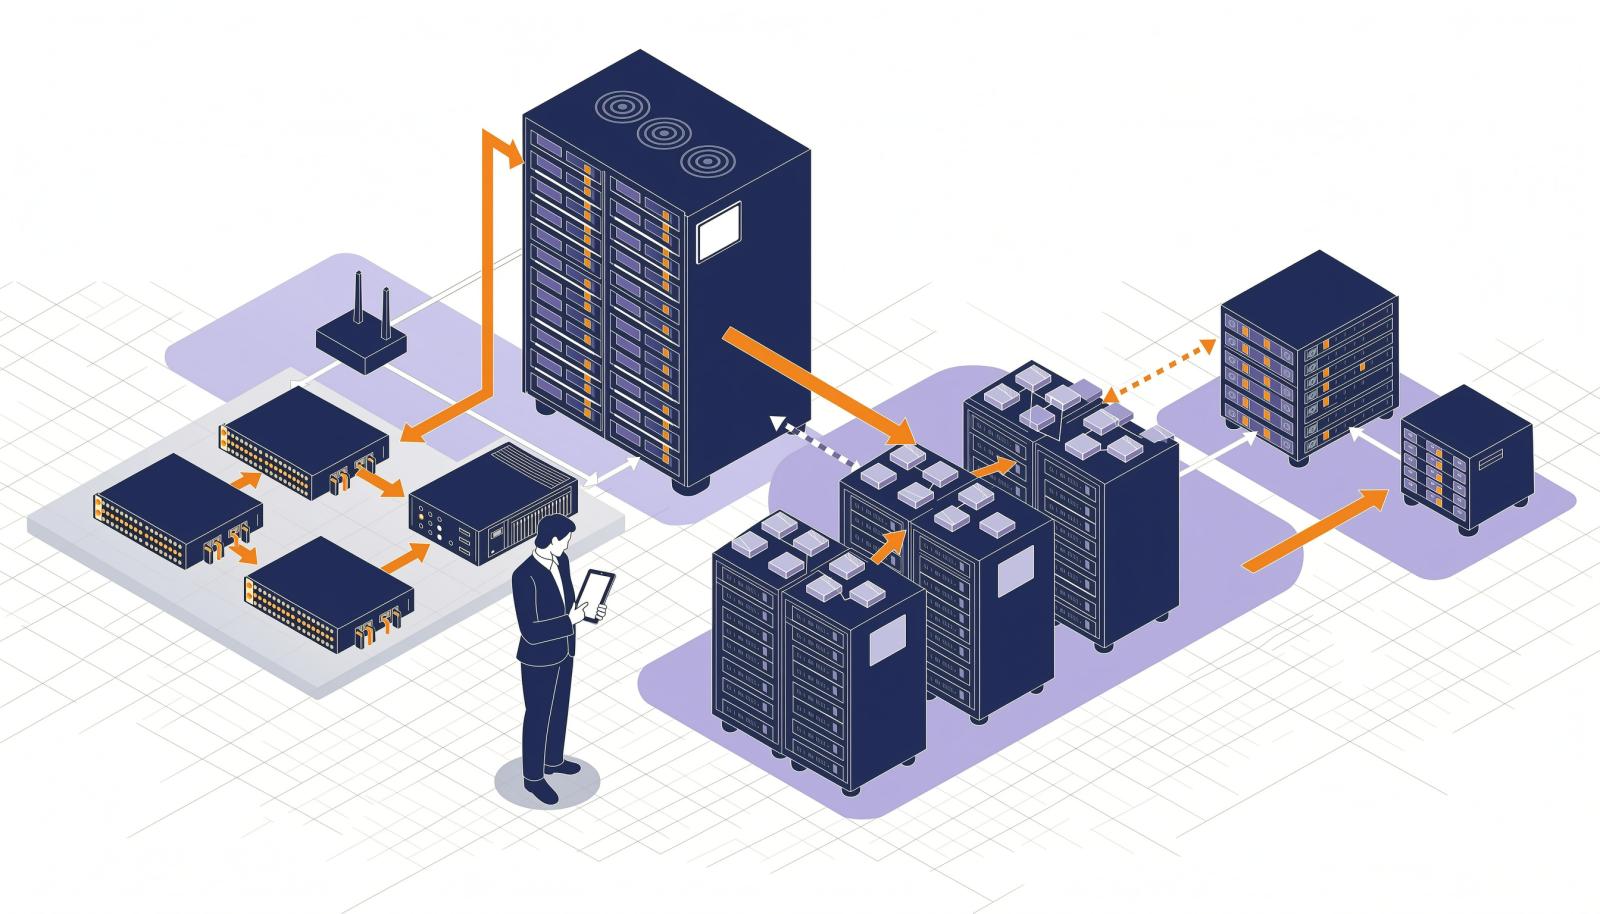
图 2:本地环境中物理机、虚拟机、容器集群与共享存储的组合关系。
用六个问题完成选型
- 数据是否必须留在本地? 先做数据分级,确认哪些数据不能出网,再讨论服务器形态。
- 现有平台是什么? 已有虚拟化平台,优先复用;已有容器平台和发布流程,再考虑容器化。
- 负载是稳定还是波动? 稳定负载看资源规划,波动负载看扩缩速度和调度能力。
- 系统有没有状态? 数据库、附件、日志和配置要明确持久化位置,不能只放在容器可写层。
- 团队能维护到哪一层? 物理机看硬件和系统,虚拟机看虚拟化平台,容器看编排、网络和存储。
- 故障后多久要恢复? 恢复目标决定是否需要集群、快照、备份异地存放和回滚演练。
这六个问题没有标准答案,但能排除明显不合适的方案。如果团队没有容器运维能力,却为了“先进”上 Kubernetes,复杂度会从安装阶段转移到每天的故障处理。
落地时最容易忽略的四件事
- 持久化:容器适合无状态应用,数据库和附件要挂载独立存储,并验证容器重建后数据仍在。
- 备份与恢复:快照不是备份。数据库、附件、配置要一起备份,至少做一次实际恢复演练,可参考备份与容灾实践。
- 网络与权限:管理端口不要直接暴露在公网,账号来源、角色和审计记录要提前定好。
- 升级与回滚:固定版本、保留旧镜像或旧安装包,升级前完成备份,并准备回退路径。部署前的整体检查可参考本地部署新手清单。
以禅道为例:部署方式跟着现有平台走
禅道项目管理软件支持多种本地部署路径。已有容器平台的团队,可以使用 Docker 镜像、Docker Compose 或 Kubernetes Helm;没有容器平台时,Linux 一键安装包和源码方式更直接。镜像支持 x86_64 与 arm64 架构,具体版本、依赖和推荐配置以当前官方部署文档为准。
选择时可以先看三个条件:有没有现成的容器平台,服务器是不是 ARM 或信创环境,是否已有统一的 Web 服务器和数据库。部署方式没有统一答案,能让现有团队稳定运行、出问题能回滚的方案,才是合适的方案。 三种离线安装路径的差异,可参考本地部署软件的离线安装方式。
结论
本地部署软件的部署方式,本质上是三组边界的取舍:物理机强调整机独占,虚拟机强调系统级隔离,容器化强调应用交付和资源密度。混合部署则把不同边界组合在同一套本地环境里。
选型时先定数据和控制边界,再按现有平台、负载特征、状态数据、运维能力和恢复目标逐项判断。不需要为了一套系统重建平台,也不应该为了省事忽略备份、持久化和回滚。 把这几件事写进部署方案,物理机、虚拟机或容器化都能成为可管理的选择。
参考资料
- Docker 官方文档:What is Docker?
- Kubernetes 官方文档:Containers
- Microsoft Learn:AKS cluster components
文章标题 :本地部署软件部署方式有哪些?物理机、虚拟机与容器化说明 ,发布者 :项目管理研究院