私有化部署项目管理工具的外网访问,安全问题往往不是出在“能不能打开”,而是出在打开之后谁能进、能看什么、出了事能不能查。中大型企业把禅道项目管理软件部署在内网,数据留在自己机房,异地研发、外包测试、客户验收又确实需要访问。直接把 80 端口映射到公网,登录页、附件和账号体系都会暴露在扫描器面前。更稳妥的顺序是:先判断该不该公网发布,再收敛入口,随后补上 HTTPS、身份、权限和审计。
先选路径:VPN、零信任、反向代理怎么取舍
外网访问方案没有统一答案,先看访问者是谁、设备是否可控、能不能安装客户端。
| 方式 | 适合谁 | 公网暴露面 | 主要代价 |
|---|---|---|---|
| VPN | 长期远程员工、固定分支机构 | 只暴露 VPN 网关 | 客户端部署、账号与设备运维 |
| 零信任接入 | 多角色、外包、自带设备 | 只暴露接入网关 | 身份与策略建设周期 |
| 反向代理发布 | 客户、供应商临时查看 | 暴露 443 入口 | 需 WAF、限流与持续审计 |
能收进隧道的访问,不要直接发布到公网。必须发布时,优先只开 443,并把管理后台留在内网或 VPN 之后。NIST SP 800-207 对零信任的描述是:不因为请求来自内网就默认信任,身份与设备认证要在会话建立前完成。这个原则同样适用于禅道的外网入口。
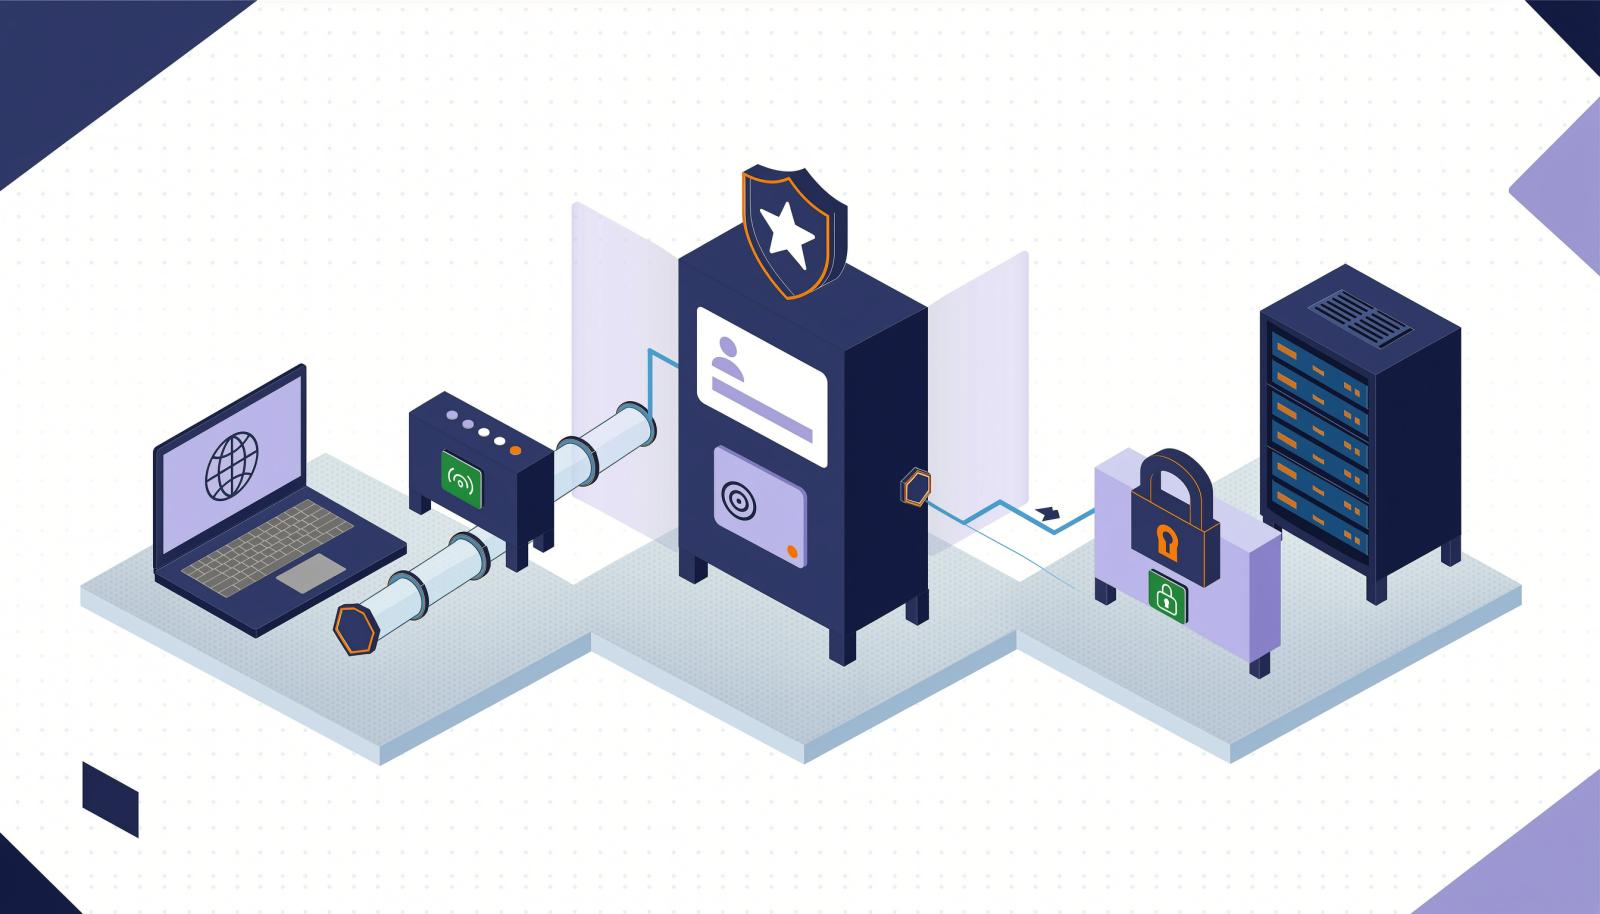
图 1:三种路径的差别主要在暴露面和运维成本,不在界面功能。
收敛入口:公网只留一个 HTTPS 入口
先把不该开的口子关掉。数据库 3306、SSH 22、数据库管理页面都不应出现在公网映射里。云服务器检查安全组,自建机房检查防火墙,默认拒绝入站,只放行 443;80 端口只做 301 跳转。
管理后台再加一层来源限制:只允许办公网出口 IP 或 VPN 网段访问后台路径。来源不固定时,至少把后台放到 VPN 之后。对外只保留用户登录和业务页面,数据库管理工具、安装向导、调试页面都不应能从公网打开。
禅道官方文档显示,一键安装包首次启动后,默认管理员账号是 admin、密码 123456;部分一键安装包的集成面板访问验证也有初始账号。装完第一件事是改密码,第二件事是改数据库 root 密码。后台—安全页面可以维护密码安全设置,首次登录应完成弱口令修改。从私有化安装到外网发布,建议先在测试环境走一遍,变更前备份数据库、附件和现有 Web 配置。
反向代理和 HTTPS:请求头比证书更容易漏
常见做法是 Nginx 或负载均衡终止 TLS,回源到内网禅道的 HTTP 端口;也可以让禅道自身启用 HTTPS。前者证书集中管理,后者链路更短。下面是一段最小可用的 Nginx 反向代理配置,域名、证书路径和回源地址按实际环境替换。
server {
    listen 443 ssl http2;
    server_name pms.example.com;

    ssl_certificate     /etc/nginx/cert/pms.crt;
    ssl_certificate_key /etc/nginx/cert/pms.key;
    ssl_protocols       TLSv1.2 TLSv1.3;

    location / {
        proxy_pass http://10.0.0.20:8080;
        proxy_set_header Host $http_host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Referer $http_referer;
    }
}
几个请求头不能省。Host 决定禅道生成的跳转地址,X-Forwarded-Proto 告诉应用外部是 HTTPS,Referer 参与部分安全校验。缺了它们,常见现象是登录页能开、登录后跳回首页,或者任务详情刷新后丢失。不要为了绕过登录问题关闭 CSRF(跨站请求伪造)校验。先对比直连内网是否正常,再检查代理头和 Cookie 域。TLS 至少开到 1.2,证书链要完整;HSTS(强制浏览器走 HTTPS)等 HTTPS 稳定运行一段时间后再加。具体版本差异以禅道使用手册和对应版本的部署文档为准。
身份与权限:登录成功不等于访问合规
外网入口只解决“进得来”,权限才决定“能做什么”。账号层面,一人一号,禁用共享账号;管理员账号只用于管理,日常需求、任务、Bug 操作使用普通角色;离职、转岗、外包退场当天停用账号。
权限层面,按产品、项目、角色分配。外包只给指定项目,客户只给查看或反馈权限;每季度做一次权限复核,重点看管理员、跨项目可见和导出权限。已有统一身份目录的企业,可以评估 LDAP 或单点登录对接,减少账号维护成本。单点登录只证明身份,不自动解决授权,项目边界仍要在禅道里配置。
后台登录再叠一层保护:限制来源 IP、只走 VPN,或启用访问验证。它是附加层,不替代禅道账号和权限。
日志、补丁与回滚:把安全做成闭环
外网入口上线后,至少要能回答三个问题:谁在什么时候登录、访问了什么、失败了多少次。保留 Nginx 或 Apache 的访问与错误日志、禅道的登录与操作日志,统一收集并校准时间。《中华人民共和国网络安全法》第二十一条要求采取监测、记录网络运行状态和网络安全事件的技术措施,并按规定留存相关网络日志不少于六个月。
告警不用铺得很大,先盯四类:同一账号连续登录失败、异常地区或异常 IP 登录、非工作时间管理员登录、短时间批量导出。补丁和版本同样属于配置的一部分。关注禅道官方安全公告,PHP、Apache、MySQL 及时更新;服务器不装无关服务,Web 目录不要图省事给 777 权限。
每次变更前备份数据库、附件、证书和代理配置,保留上一版配置。回滚顺序是 DNS 或安全组、代理配置、应用配置,先恢复入口,再定位问题。
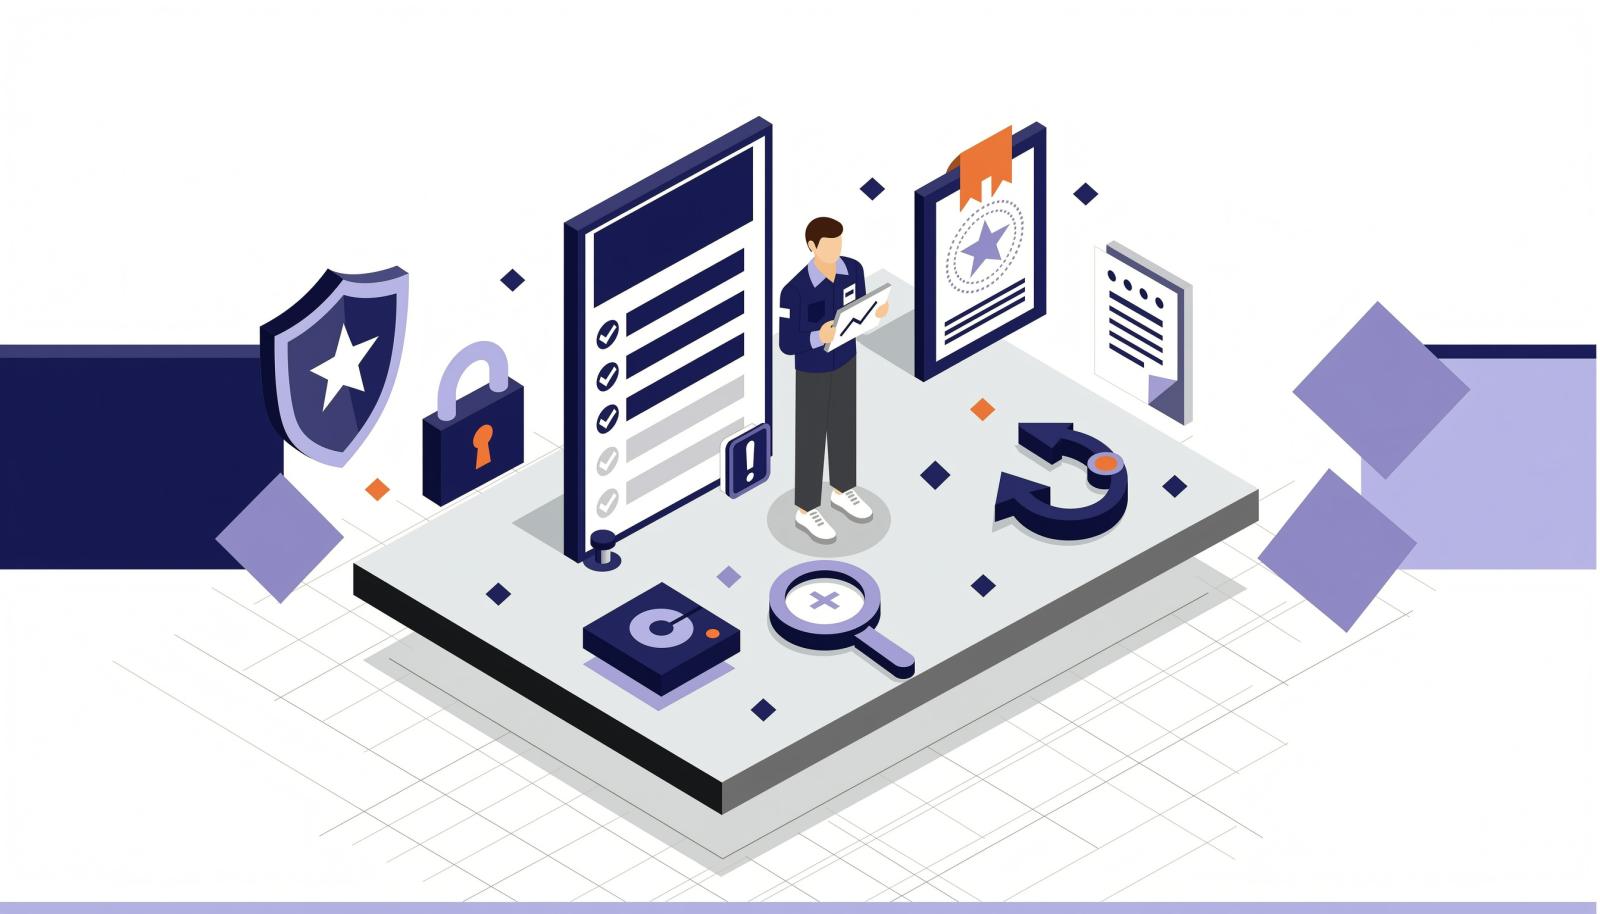
图 2:验收项覆盖入口、证书、代理、身份、权限、日志和回滚,缺一项都不算闭环。
上线前验收:按这张表走一遍
私有化部署项目管理工具上线前,从外网真实网络环境验收,不要只在服务器上 curl 本机。
| 检查项 | 通过标准 |
|---|---|
| 入口 | 公网只开 443,80 自动跳转 |
| 证书 | 受信任 CA,证书链完整,TLS 1.2 以上 |
| 代理 | 登录、跳转、附件上传正常 |
| 身份 | 默认密码已改,弱口令清零 |
| 权限 | 外包账号看不到非授权项目 |
| 日志 | 登录与操作日志可查,留存不少于 6 个月 |
| 回滚 | 旧配置与备份可用,能在约定时间内恢复 |
用 curl -I https://pms.example.com 看状态码和证书,用浏览器无痕窗口测登录、跳转、附件上传,再用外包账号试一次越权访问。验收不通过时,先回滚入口,再逐项检查 DNS、证书链、代理头和账号权限。不要在生产环境边改边猜。
常见问题
下面四个问题来自外网接入后的常见卡点,更多排查项可以查禅道官方常见问题。
只开 HTTPS 就够了吗?不够。HTTPS 只保护传输,弱口令、越权、共享账号、日志缺失仍然存在。入口、身份、权限、审计要一起配。
反向代理后能登录,点任务却跳回首页?优先查 Host、X-Forwarded-Proto、Referer 和 Cookie 域,确认回源地址与外部域名一致。不要关闭 CSRF。
自签名证书能不能用?内网测试可以;对外访问建议用受信任 CA 证书。浏览器警告会让用户习惯忽略风险,也可能影响部分客户端调用。
私有化部署项目管理工具一定要买 VPN 吗?不一定。长期员工多、设备可控,VPN 或零信任更合适;只有少量客户临时查看,反向代理加 WAF 更轻。关键是不要把数据库和管理端口一起暴露。
参考资料
- 禅道官方文档:《Linux 用一键安装包》 https://www.zentao.net/book/zentaopmshelp/90.html
- 禅道官方文档:《linux 一键安装包配置 https》 https://www.zentao.net/book/zentaopmshelp/850.html
- NIST:《SP 800-207 Zero Trust Architecture》 https://csrc.nist.gov/pubs/sp/800/207/final
- 《中华人民共和国网络安全法》第二十一条
文章标题 :私有化部署项目管理工具外网访问安全怎么配?保姆级梳理 ,发布者 :项目管理研究院