私有化部署常被误认为能自然带来数据安全:服务器进了机房,数据似乎就安全了。更准确地说,它只是把数据控制权和运维责任交回企业。更关键的是,身份能否对应到人、权限是否足够小、行为能否追溯、数据能否恢复。 研发管理平台一旦越权,影响的不只是文档,还有交付节奏与客户信任。
一、私有化部署改变数据控制权,也改变责任边界
1. 它解决的是控制权,不是全部安全问题
研发管理平台私有化部署,是把应用、数据库、附件和日志部署在企业自有环境或专有云中,由企业掌握访问入口、数据存储和升级节奏。它有助于让核心数据留在企业可控边界内;在软硬件栈完成信创适配的前提下,也更便于满足自主可控要求,但不代表系统天然安全。部署位置改变后,攻击面没有消失,安全责任更多落到企业自身。
2. 三个常见误区要先排除
- 把内网当可信网络。内网只降低暴露面,不能替代身份鉴别、补丁管理和终端防护。
- 让超级管理员拥有全部权限。一个账号同时具备配置修改、业务数据查看和日志删除能力,事后很难区分误操作与越权。
- 只留登录日志。登录成功只说明身份验证通过,需求变更、权限调整、批量导出等关键动作更接近风险现场。
二、数据安全按四层防线设计,逐层缩小暴露面
数据安全不是单点加固。下面四层是四个关键控制面,不是完整清单。顺序上,先控制谁能到达系统,再确认谁在操作,随后保护数据本身,最后保证可恢复。
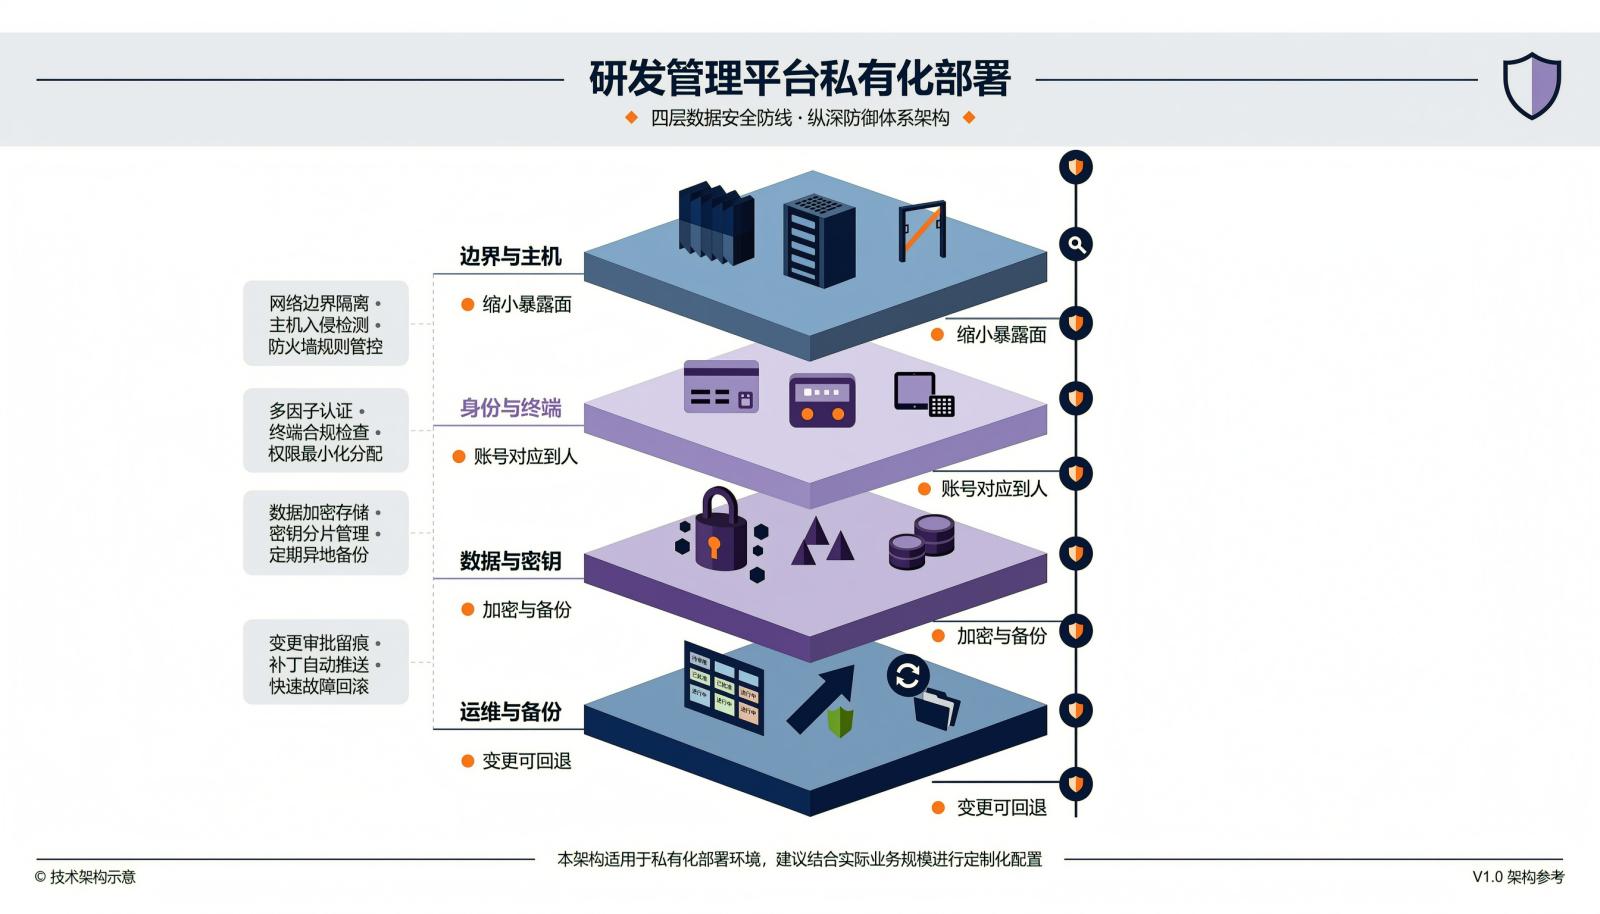
1. 边界与主机层
先回答谁能从哪条路径到达系统。管理端口不直接暴露公网,远程运维经堡垒机或受控跳板接入,服务器、数据库、对象存储分区分域。主机侧要关闭无用端口、限制默认账户、固定补丁窗口。应用接口要校验调用身份,文件上传要限制类型与大小,依赖组件要跟踪漏洞修复。边界控制的目标不是让系统不可见,而是让每条可达路径都有负责人和审计点。
2. 身份与终端层
账号必须对应到人,服务账号必须对应到系统用途。共享账号会让审计失去意义;离职、转岗、外包退场要有明确的冻结时限。依据国家标准《信息安全技术网络安全等级保护基本要求》(GB/T 22239-2019),三级系统应采用两种或两种以上组合鉴别技术,其中一种使用密码技术,例如口令加动态令牌或数字证书。管理用户尤其不能只依赖静态口令。普通用户也应配置口令复杂度、失败锁定和会话超时策略。终端侧则应限制未登记设备直接访问。
3. 数据与密钥层
传输加密解决链路窃听,存储加密可降低磁盘或备份介质丢失后的泄露风险,两者不能互相替代。附件、数据库、备份要分别确认加密范围;密钥不与密文放在同一台机器,最好由独立角色保管。研发数据还要分类分级,需求、源码、测试数据、客户信息的可见范围不应一刀切。 企业可按公开、内部、受限、机密分级,分别匹配访问控制、导出限制、加密与审批控制、独立审计。
4. 运维与备份层
补丁、升级、数据导出和第三方接入,是私有化环境中风险较高的环节。变更前要完成影响评估并准备回退方案,变更后验证结果,必要时执行回退。备份至少保留一份离线或异地副本,并定期做恢复演练。备份成功提示不等于数据可恢复。
三、权限体系用五要素建模,把每次授权说清楚
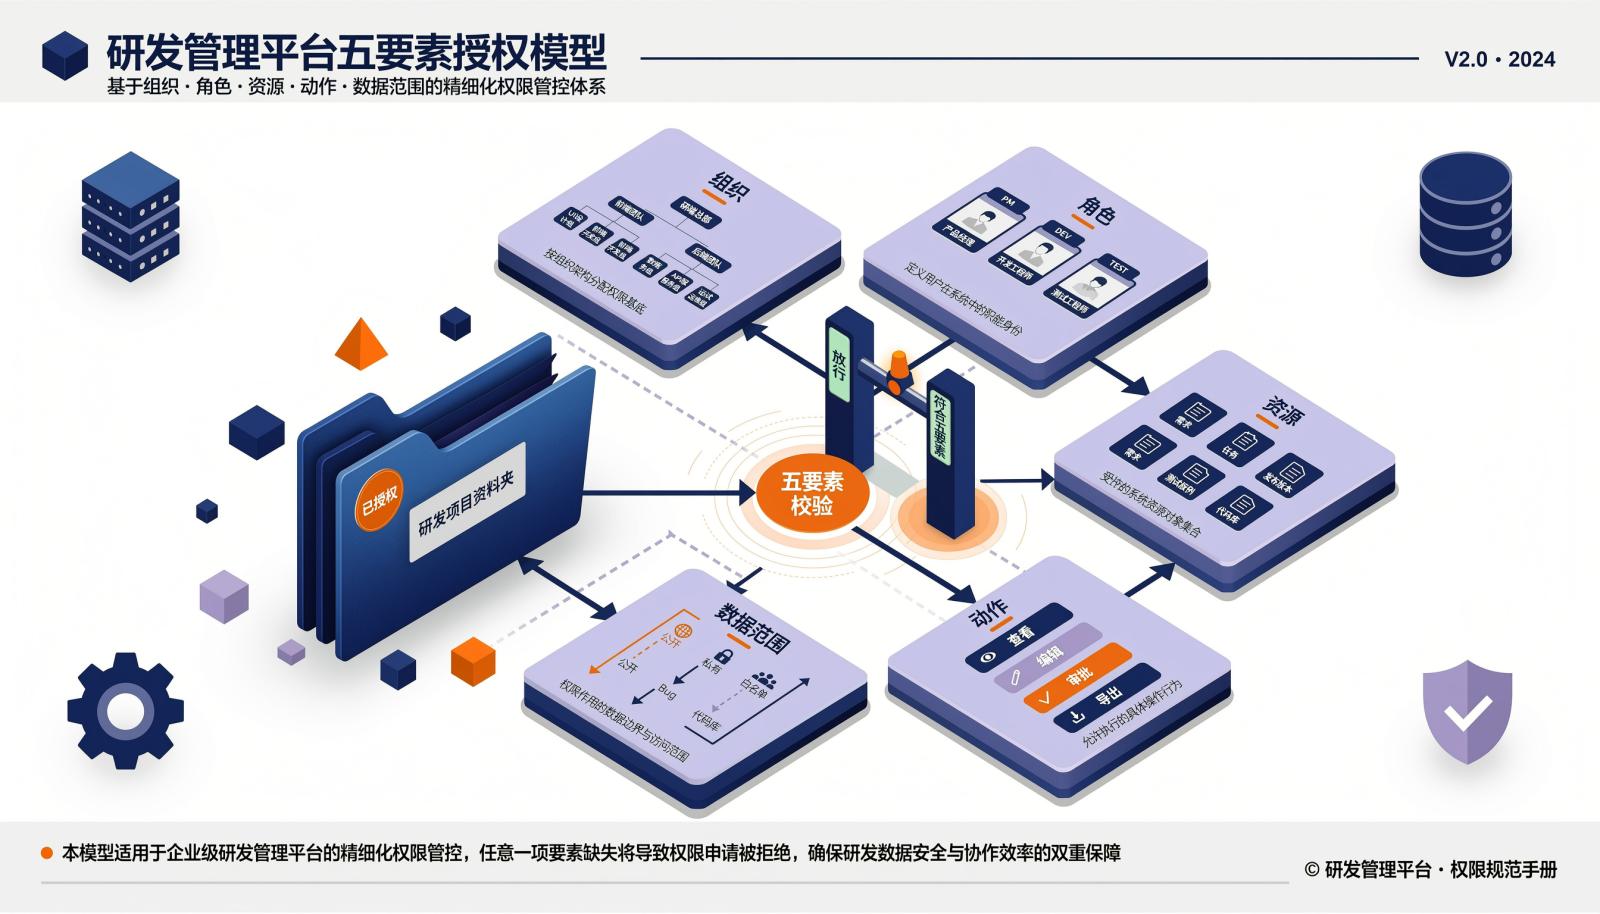
权限设计的难点不在功能多少,而在每次授权都能回答:谁,在什么组织边界内,对哪类资源,能做什么,能看到多少数据。组织、角色、资源、动作、数据范围,构成一套可解释的授权模型。
1. 五要素各自负责什么
组织决定人员归属和管理边界,但不能直接等同权限;角色是一组职责的抽象,例如产品经理、开发、测试、项目负责人;资源是需求、任务、Bug、用例、文档和发布版本;动作是查看、编辑、审批、导出等操作;数据范围则限定为本人、参与项目、指定项目或全组织。只配角色不配数据范围,最容易出现同角色跨项目可见。
2. 项目隔离要落到授权矩阵
研发管理平台常有产品、项目集、项目和执行等层级。可见范围可能包含公开、私有或指定名单,具体取决于对象类型;项目权限可采用继承或重新定义。一个用户同时属于多个分组时,权限可能叠加,因此必须验证合并后的结果。
下表为最小化示例,实际配置应结合岗位与项目边界。
| 角色 | 可见范围 | 需求与任务 | 测试与Bug | 导出权限 |
|---|---|---|---|---|
| 项目负责人 | 所属项目 | 查看编辑 | 查看 | 单独授权 |
| 产品经理 | 负责产品及关联项目 | 查看编辑 | 查看 | 单独授权 |
| 开发 | 参与项目 | 查看编辑 | 查看 | 禁止 |
| 测试 | 参与项目 | 查看 | 查看编辑 | 单独授权 |
| 外部干系人 | 指定项目 | 只读 | 只读 | 禁止 |
表中只列导出这一高风险动作。发布、权限变更等审批由流程单独指定人员,避免审批人与操作人重合;无法判断时按最小权限处理。
3. 权限要形成生命周期闭环
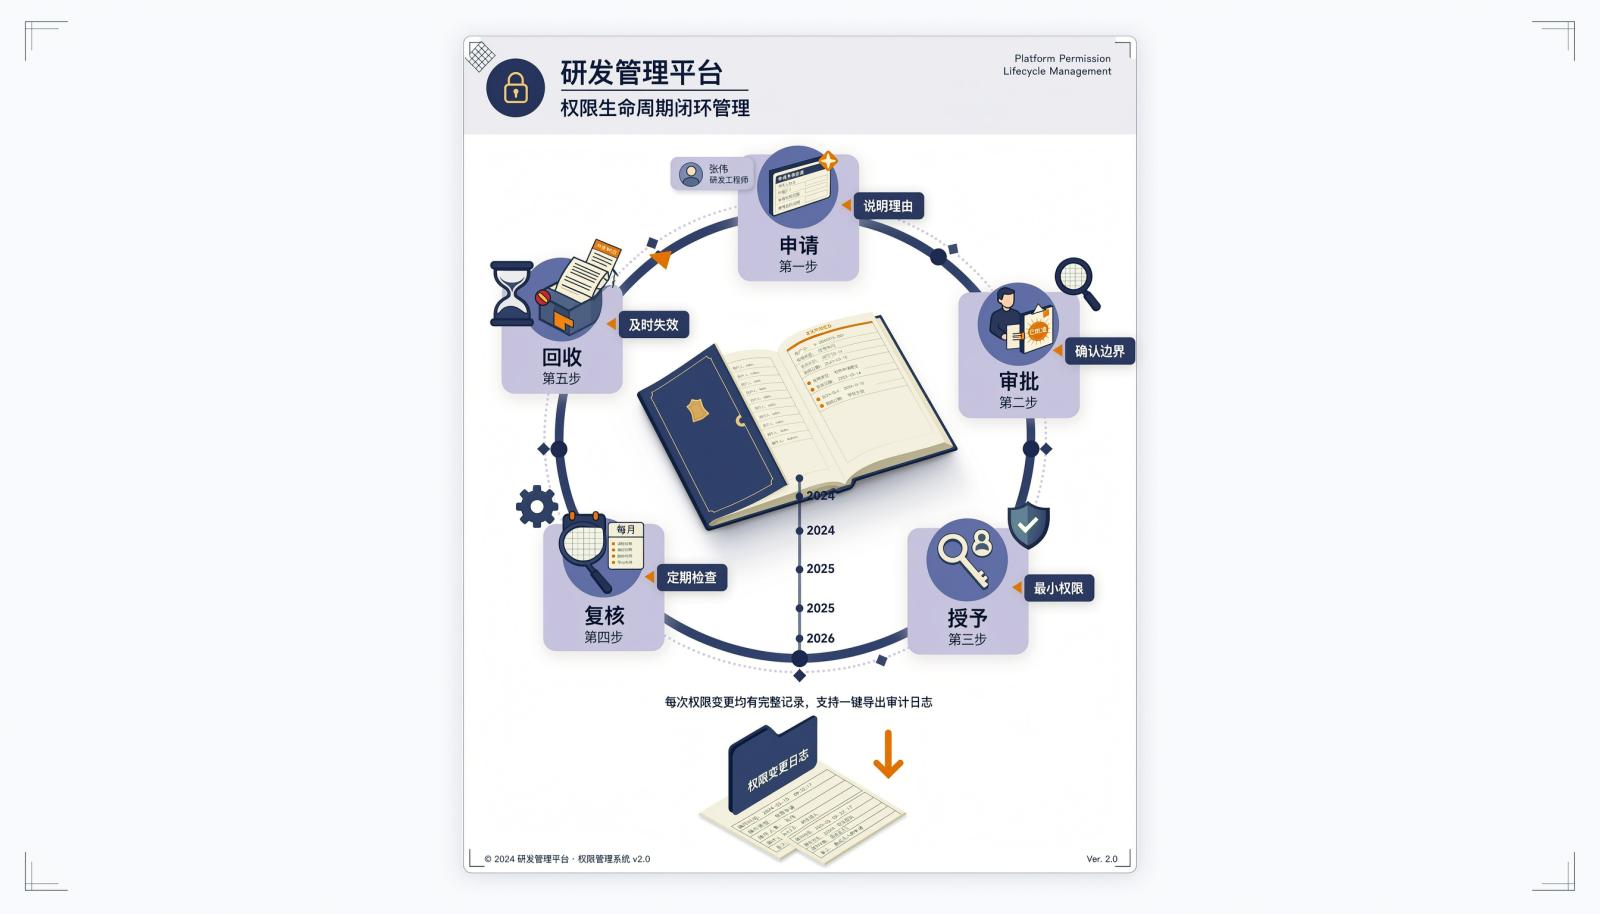
授权不是一次配置。申请时说明业务理由和期限,审批时确认资源边界,授予时坚持最小权限,复核时检查角色叠加与项目变更,项目结束或人员离场时及时回收。没有回收机制的权限体系,往往会演变为只增不减。 《中华人民共和国网络安全法》(2016年)第二十一条要求按规定留存相关网络日志不少于六个月;这是最低留存要求。为便于审计取证,系统还应支持查询、导出和防篡改。
以禅道项目管理软件的金融行业私有化部署实践为例,其方案说明支持全量私有化部署、统一身份认证、审计日志和敏感操作二次确认;权限维护文档还说明,系统可将可访问范围、具体操作和成员分组分开配置,并支持项目权限继承或重定义。工具提供的是控制点,企业仍要明确审批、复核和回收机制。
四、上线前用可观察证据验收,不看功能演示
权限和安全配置是否有效,不能只看功能演示。验收应看得见拒绝、查得到记录、恢复得了数据。
1. 用负面测试验证权限
抽取项目负责人、普通开发、外部干系人三类账号,分别尝试访问未授权项目、导出敏感附件、修改他人任务。正确结果应是明确拒绝并留下记录,而不是模糊提示。再检查管理员、审计员和业务操作角色是否分离,避免同一人既能授权又能审自己。
2. 用演练验证审计与恢复
随机抽取一条需求变更,检查能否还原操作人、时间、前后值和审批链;抽取一次权限调整,检查是否有申请与复核记录;最后做一次备份恢复演练,确认数据库、附件和日志能一起恢复。具体版本能力以版本功能对比和实际部署验证为准。
五、常见问题
1. 私有化部署后,厂商远程运维怎么管?
可以使用临时账号,配合工单审批、限定时段和最小权限;运维会话全程留痕,结束后立即回收。不要长期交付外部管理员账号。
2. 日志留满六个月就能删除吗?
网络日志留存六个月是法定最低要求,不等于到期即可删除。其他法规、合同或诉讼保全可能要求更长留存,应以适用规则为准。
3. 项目归档后,成员为什么还能看到附件?
归档通常只改变项目状态,不等于关闭权限。应同时检查项目成员、产品与执行继承权限、附件链接权限,并做一次越权访问测试。
文章标题 :研发管理平台的私有化部署:数据安全与权限体系怎么设计 ,发布者 :项目管理研究院