企业级项目管理工具常被当成功能更多的部门级软件。真正的差别在治理、权限和集成:治理决定做什么项目、资源怎么分;权限决定谁能看、能改;集成决定数据靠系统流动还是靠人工搬运。三者缺一项,规模一大就会出现项目难排序、人员难控权、系统靠表格拼接的问题。
企业级项目管理工具的核心,是让多项目、多角色、多系统在同一套规则下协同。
一、企业级与部门级的真正分水岭
企业级与部门级的分水岭,不在功能数量,而在能否处理组织复杂度。
1. 管理对象从单个项目变成项目组合
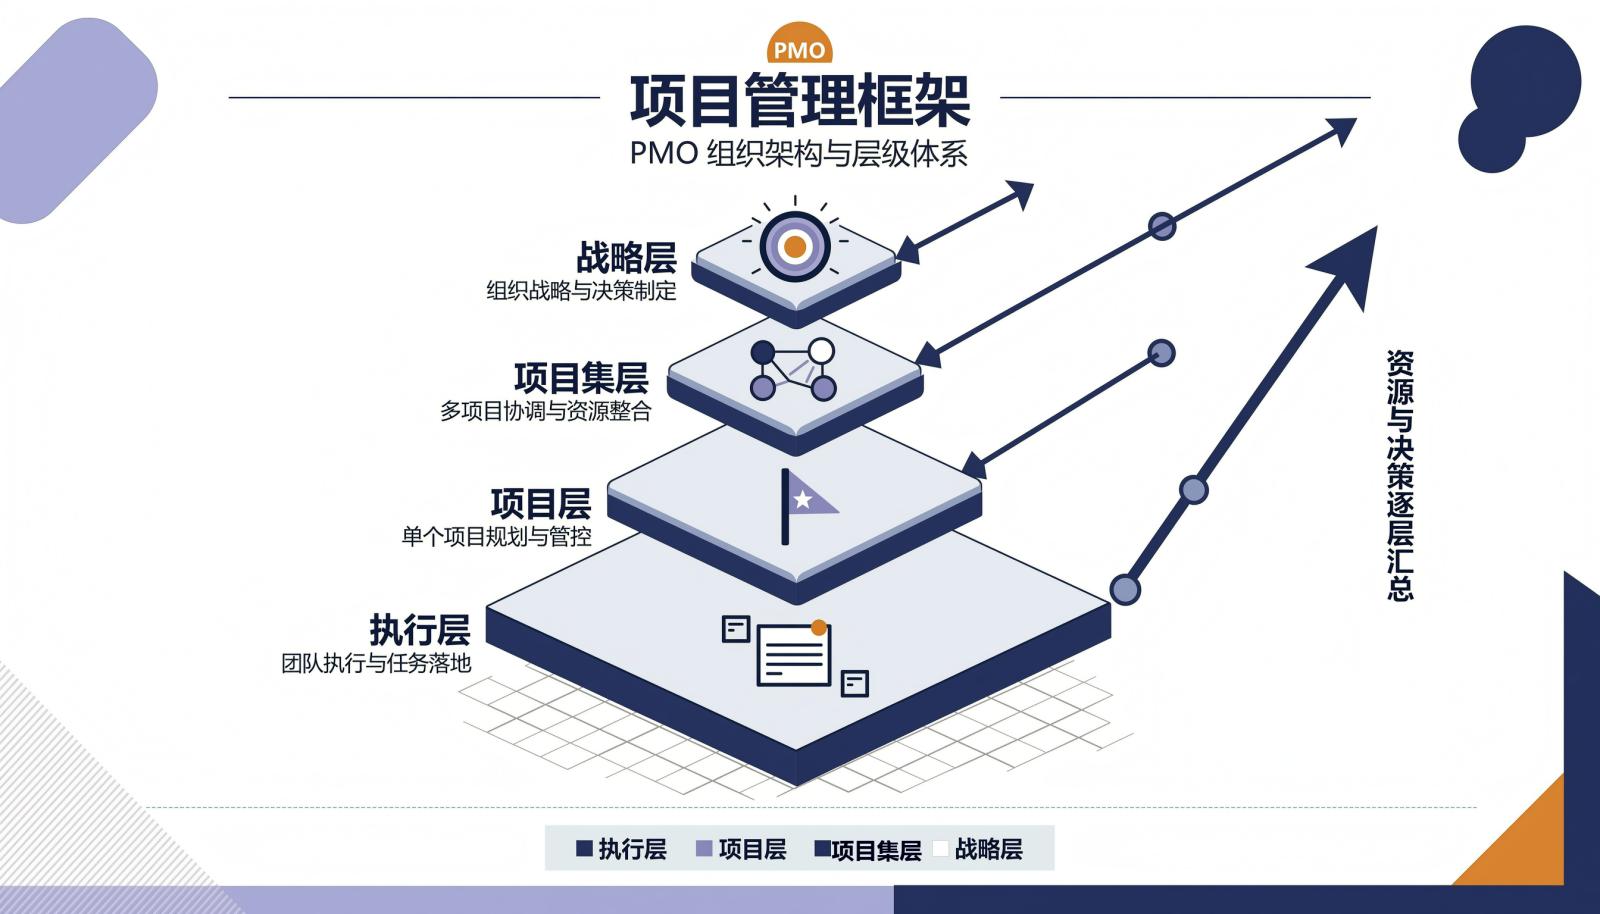
部门级工具服务一个团队或一条交付线,目标和优先级在部门内闭环。企业级要处理多个项目共享预算、人力和依赖,需要把关联项目放进项目集协调收益,再放进项目组合做投资排序。
项目集协调关联项目的协同收益,项目组合负责组织战略下的资源分配。
2. 决策方式从个人经验变成规则与授权
规模小时,优先级由负责人拍板;规模大以后,规则要写清楚:谁可以立项、变更范围、调动共享资源,例外向谁升级。
| 维度 | 部门级 | 企业级 |
|---|---|---|
| 管理对象 | 单项目、单团队 | 项目组合、项目集、跨部门项目 |
| 权限 | 按项目成员粗分 | 组织、角色、数据范围分层 |
| 系统关系 | 少量工具,手工同步 | 身份、研发、业务、报表多系统集成 |
3. 失败代价从返工变成系统性风险
部门级工具出错,多半是返工;企业级工具出错,可能是一次越权查看、一份错口径报表,或一条未同步的交付状态。影响范围越大,三种能力的要求越高。
二、治理能力:让多项目在同一套规则下运行
企业级项目管理工具的治理,不是增加审批,而是在组织层面明确做什么、谁决定、资源怎么分。
1. 项目组合与优先级:先回答做什么
治理的起点是立项。项目组合要把战略目标拆成可比较的候选项目,立项时看清目标、收益、预算和风险,并定期复核。只立项、不关停,资源就会被低价值项目占住。
2. 资源与产能:再回答谁来做
多项目并行的瓶颈通常不是任务数量,而是同一批人被多个项目同时占用。资源治理要建立统一的人员与技能视图,记录可用工时和未来占用,让冲突在排期前暴露。
资源视图的价值是提前发现冲突,而不是事后统计工时。
3. 流程与度量:最后回答做得怎么样
流程治理包括阶段门、模板、基线和变更控制;度量治理要求口径一致。按期率、返工率、交付周期如果各算各的,汇总数字就没有决策价值。模板与流程标准化可作参考。
三、权限能力:把可见范围和操作边界说清楚
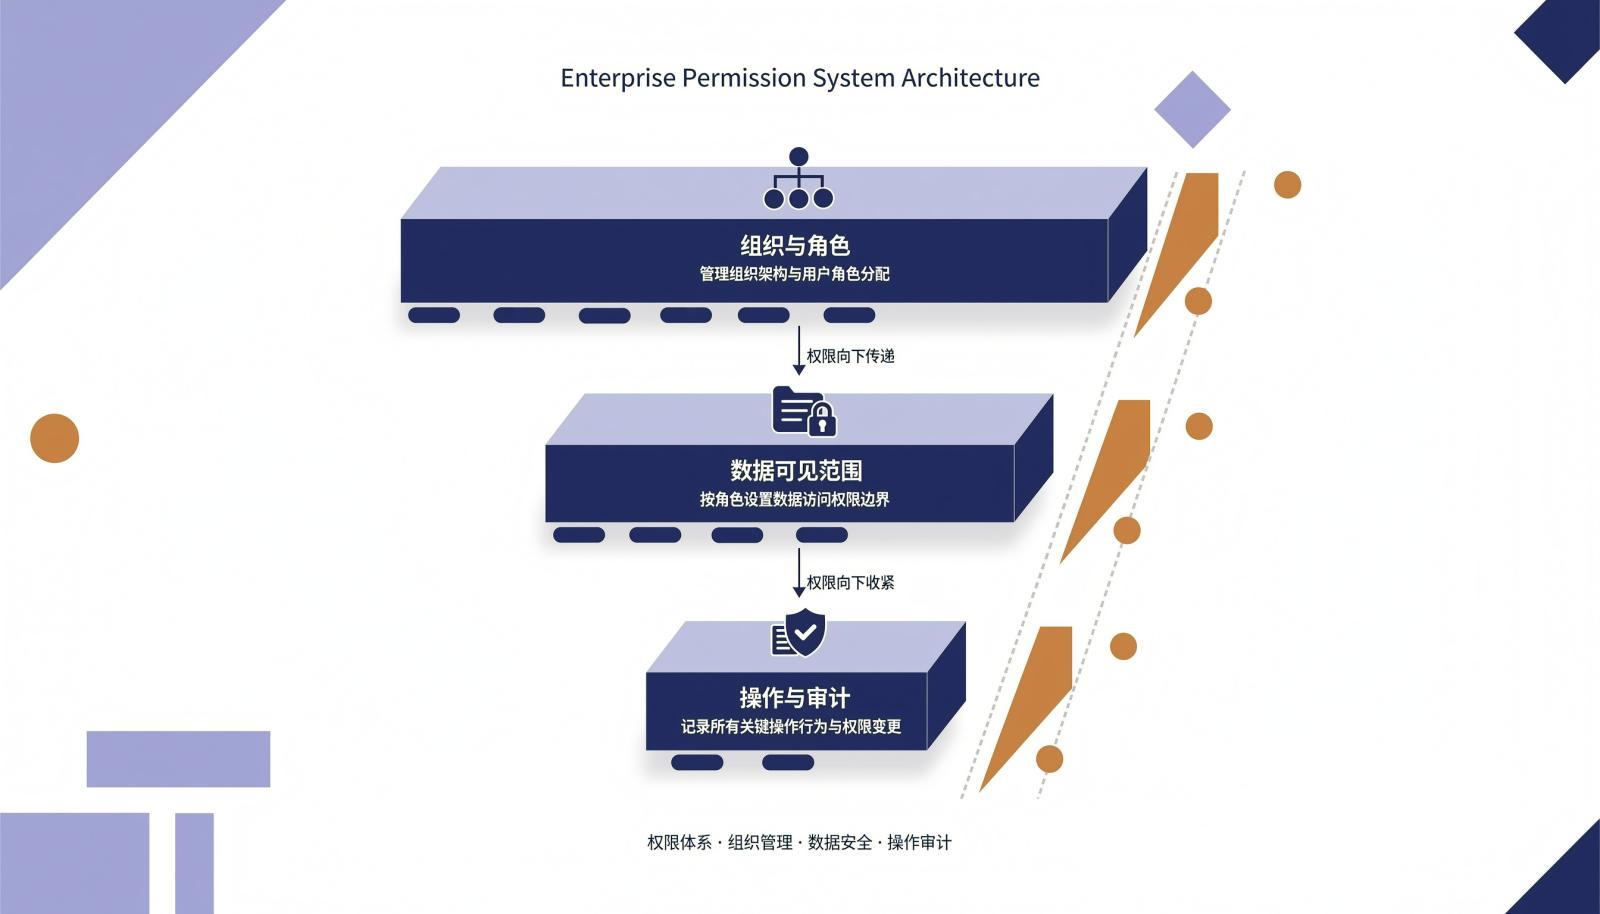
权限体系只回答三个问题:谁能进、能看到什么、能做什么。
1. 组织分层与角色:先解决谁能进
组织树至少覆盖集团、公司、部门、项目四级;角色承载职责。基于角色的访问控制(RBAC)用角色批量授权,避免逐人配置。入职、转岗、离职能否按流程开通和回收权限,是最直接的判断标准。
2. 数据可见范围:再解决能看到什么
同一份数据,不同角色看到的范围不同:项目经理看成本和风险,开发人员通常只看任务与缺陷,外部供应商不应看到内部预算。数据范围要覆盖项目、需求、缺陷、附件和财务字段,并按组织边界隔离。
部门、项目阶段、数据密级等条件同时影响判断时,可以引入基于属性的访问控制(ABAC)。美国国家标准与技术研究院(NIST)在SP800-162指南中,将其定义为按主体、对象、操作和环境属性做出访问决策。
| 维度 | RBAC | ABAC |
|---|---|---|
| 判断依据 | 角色 | 主体、对象、环境等属性 |
| 控制粒度 | 中等 | 较细 |
| 适用场景 | 职责稳定、结构清晰 | 跨组织、条件动态变化 |
多数企业用RBAC打底、ABAC补充细粒度控制,而不是二选一。
3. 最小授权与审计:最后解决能做什么、做过什么
最小权限原则要求每个角色只拥有完成当前工作所必需的权限。ISO/IEC 27001:2022对访问控制和特权访问提出要求,落到工具层面,就是默认只读、按需申请、临时授权到期回收、特权操作单独管理,关键行为留痕。
权限还要经得起复核:集团与子公司的边界、跨部门授权、外部协作方隔离,都应在权限矩阵中写清楚。多组织权限配置后缺少定期复核,精细设计也会腐化。
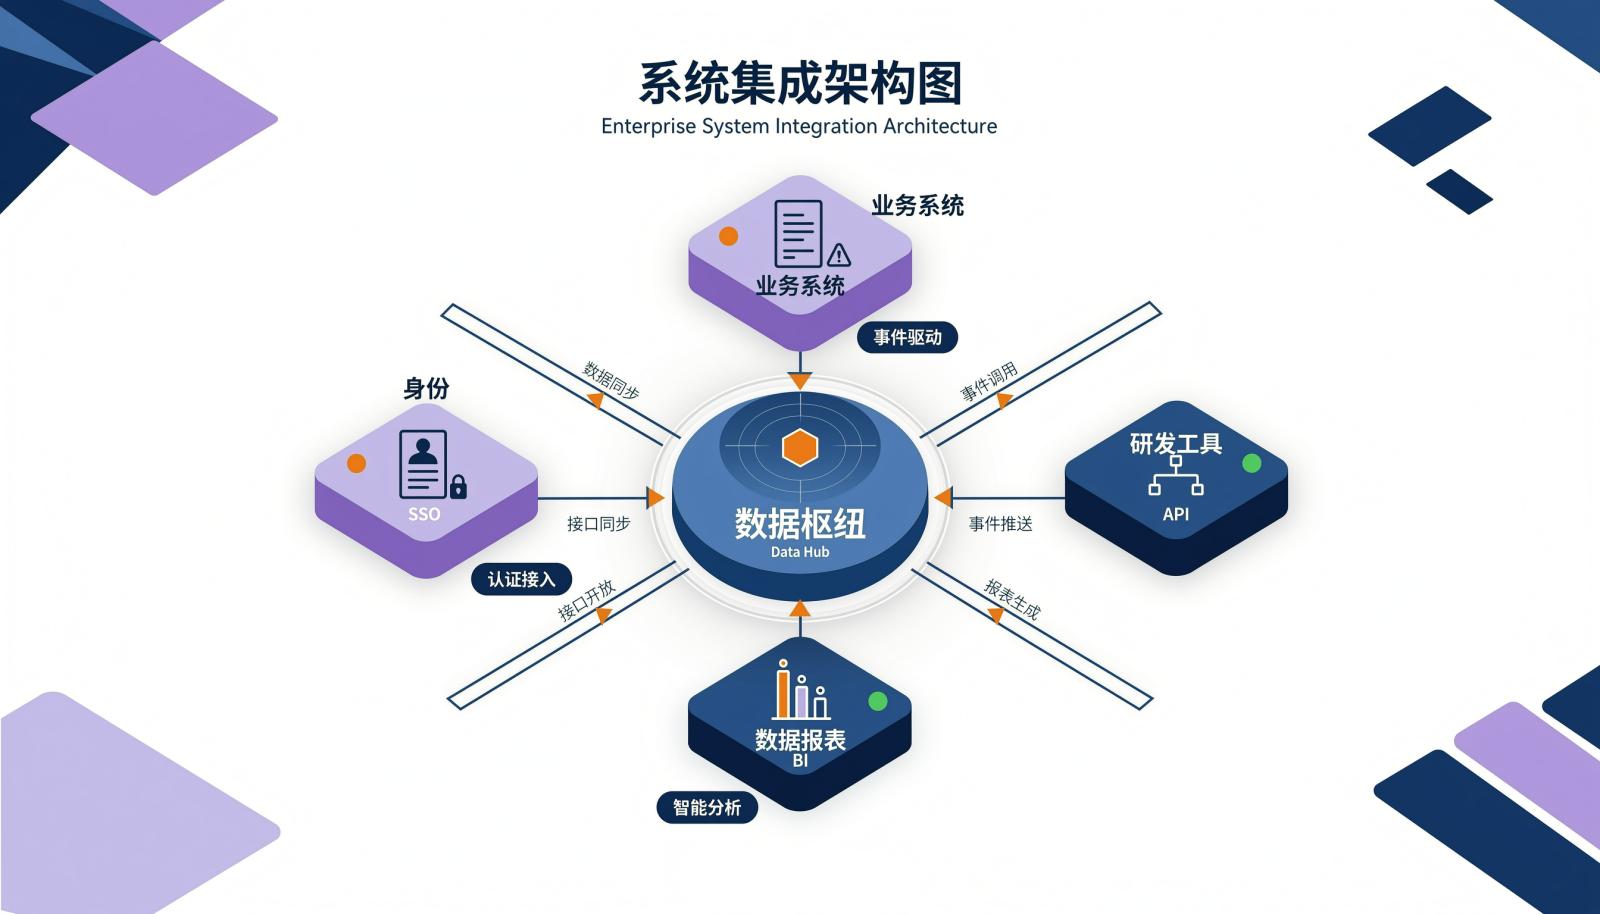
四、集成能力:让数据流动,而不是靠人搬运
集成的目标不是接口数量,而是关键数据只录入一次,并在需要的地方出现。
1. 身份集成:先让账号生命周期自动化
身份集成解决账号从哪来、何时失效。单点登录(SSO)让员工用一个身份进入多个系统,常见协议包括SAML2.0和OIDC;SCIM同步组织与人员;MFA保护高权限账号。身份集成是权限治理的前置条件。
2. 研发与业务系统集成:打通交付链路
研发链路要打通需求、代码、构建、测试和发布;业务链路要连接工单、合同与财务。常见方式是开放API、Webhook和消息队列。双向同步必须先确定主数据源,否则两边会互相覆盖。
3. 数据与报表集成:让指标可核对
报表集成不只是汇总数字,还要口径一致、权限随行。开放API和BI工具读取数据时,范围必须继承原系统权限,不能因为进入报表就绕过权限。
五、三项能力如何配合:落地顺序与验收
三项能力有先后依赖,不是并列的功能模块。
1. 先治理,后权限
治理先明确项目层级、角色职责和数据分类,权限设计才有依据。顺序反过来,权限只能按人打补丁,组织一调整就要重配。
2. 权限先于集成
集成会把数据带到更多系统,也会把权限边界带到更多入口。权限边界没有定清就大规模接系统,等于把一次越权放大成多处越权。
3. 用四个问题验收
- 能否跨项目比较优先级,并对终止项目做出统一决策?
- 入职、转岗、离职的权限变更能否在小时级完成并留痕?
- 关键数据是否只录入一次,其他系统通过接口获取?
- 同步失败、越权访问、批量导出是否都有告警和日志?
落地时先固化治理规则与角色清单,再建立权限矩阵并选一个跨部门项目试点,最后接入身份系统和核心业务链路。分阶段推广更易发现漏洞。
六、常见问题
1. 企业级项目管理工具是否一定要私有化部署?
不是。部署形态解决数据放在哪里,企业级能力解决组织怎样协同;私有化不会自动带来治理、权限和集成能力。
2. 团队只有几十人,需要企业级能力吗?
看协作复杂度,不看人数。出现多项目共享资源、外部协作或审计要求时,就需要治理规则和分层权限。
3. 权限是不是越细越好?
不是。粒度越细,配置和复核成本越高。先按角色控制到项目和数据集,再对高风险数据做字段级控制。
4. 已有系统很多,应该先接哪一个?
先接身份系统,再接核心研发链路,最后接报表。身份决定权限边界,研发链路决定数据能否追溯。
文章标题 :企业级项目管理工具的三大能力:治理、权限和集成 ,发布者 :项目管理研究院