项目结束半年后,一次例行审计发现:已经离场的供应商账号仍能下载完整交付物。问题往往不是明显漏洞,而是下载权限从一开始只设计了放行,没有设计退出。在资产库管理软件里,开放下载只需勾选一次;收回却要处理账号、角色、目录继承、外部分享和已落地的副本。下载权限的本质不是查看权,而是复制权。系统开关只能阻止下一次下载,追不回已流出的内容。
一、下载权限为什么放出去容易、收回来难
1. 一次授权会沿多条路径扩散
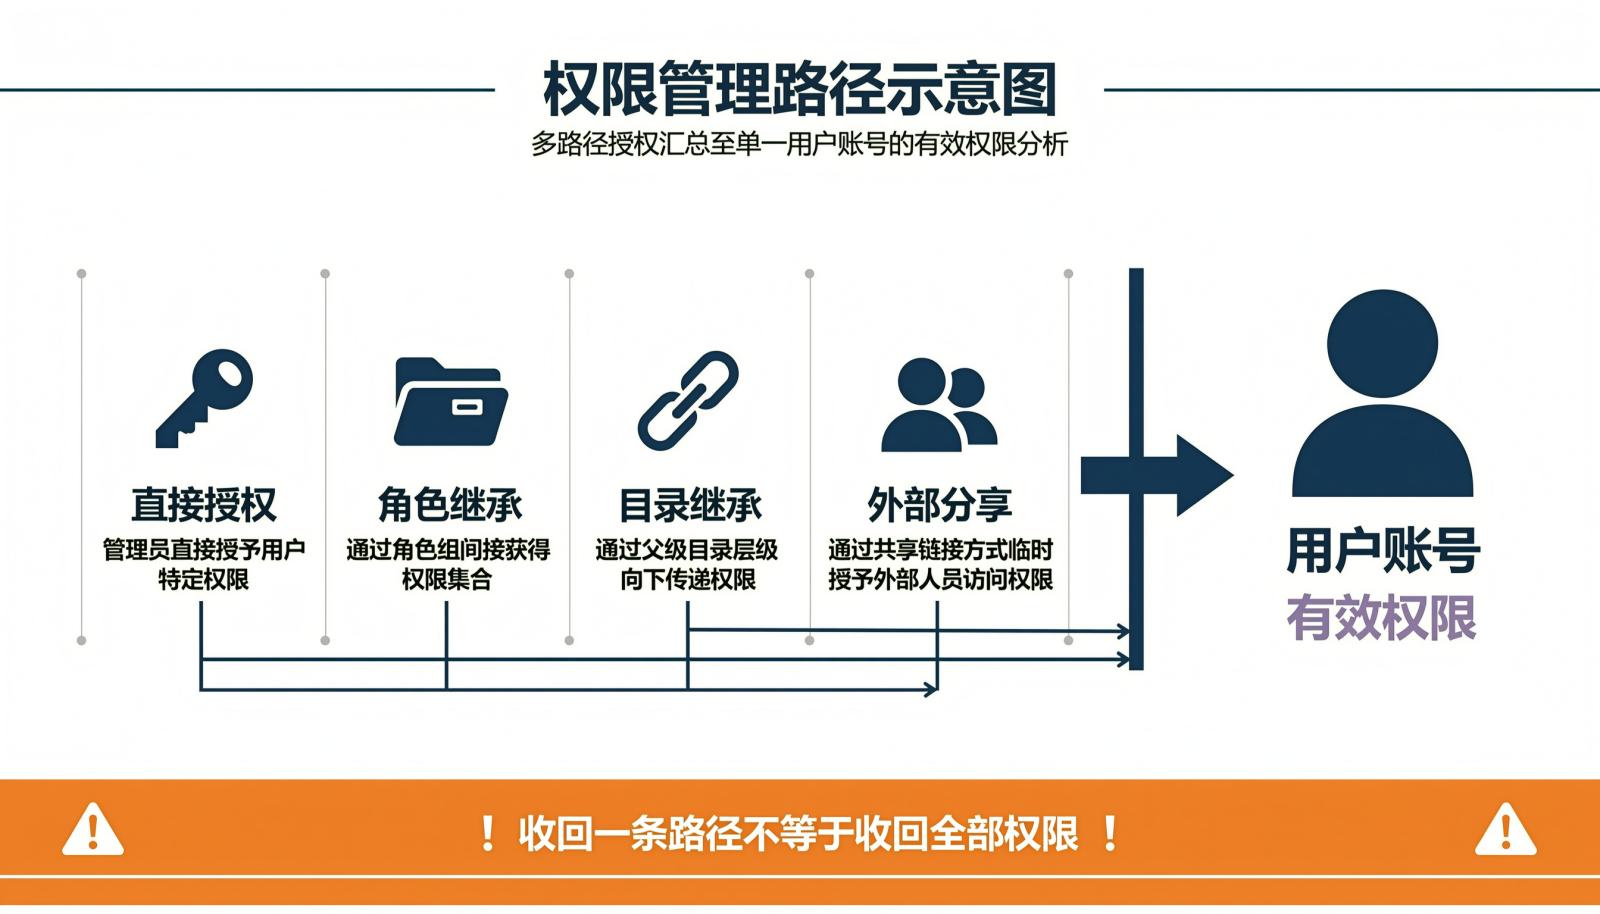
资产库权限通常来自账号直授、角色继承、目录继承和外部分享,实际权限是这些来源的并集。移除直授只关掉一条路径,角色和目录继承仍可能让他继续下载。回收失败,往往不是没操作,而是没找全授权来源。
2. 下载把访问权变成复制权
在线预览只暴露内容,下载会生成副本。副本可以进入本地硬盘、个人网盘、邮件和即时通讯工具,之后不再受资产库控制。对高价值资产来说,允许下载等于把控制点从系统内移到系统外。
3. 回收缺少触发器和证据链
很多组织授权有审批,回收却靠记忆:离职要等人事通知,项目结束等负责人想起,合作到期无人提醒。授权没有期限,权限没有责任人,变更没有记录,回收无法闭环。NIST SP 800-53第5版中的AC-6控制强调最小权限;落到下载场景,就是授权时同时约定范围和期限。IBM《2026年数据泄露成本报告》显示,全球单次数据泄露平均成本达499万美元,同比上涨12%。这不能证明权限失控必然导致泄露,但说明数据一旦流出,事后处置成本很高。
二、五类信号说明权限正在失控
权限失控通常不是突然发生的。下面五类信号出现两项以上,就应优先排查。
| 信号 | 常见原因 | 优先核查 |
|---|---|---|
| 离职或转岗后账号仍活跃 | 账号未与人事事件联动 | 离职清单、最后登录、下载记录 |
| 项目结束共享目录仍开放 | 项目权限没有结束时间 | 项目成员、目录继承、外部分享 |
| 外部账号长期有效 | 外部协作没有到期机制 | 外部账号清单、合同期限、下载范围 |
| 同一用户权限来源过多 | 直授、角色、继承叠加 | 有效权限展开、授权来源 |
| 下载和权限变更没有日志 | 字段缺失或未开启 | 下载、分享、授权变更记录 |
排查时不要只看页面显示的角色。要展开有效权限,确认他能进入哪些目录、下载哪些文件。从高风险资产和外部账号开始,比全量清理更快见效。
三、把“可收回”设计进权限模型
1. 先分级,再决定哪些资产允许下载
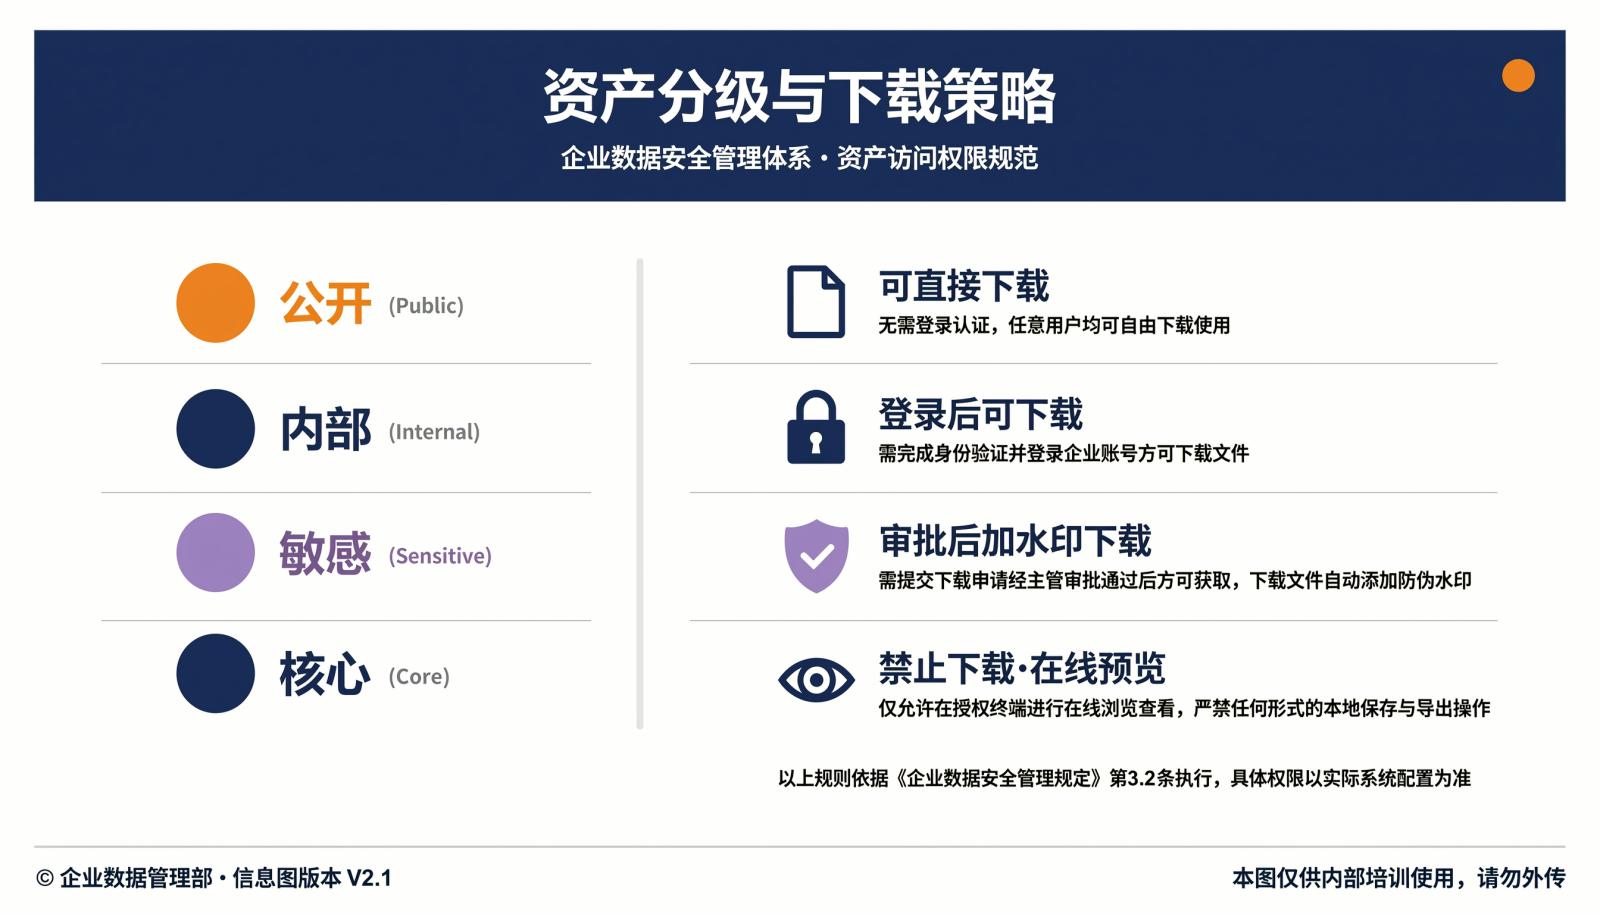
在资产库管理软件里,不是所有能看的内容都能下载。可按公开、内部、敏感、核心四级管理:公开直接下载;内部登录后下载;敏感需审批、加水印并设置有效期;核心默认禁止下载,只允许在线预览或受控外发。分级不是增加审批,而是把统一下载开关变成按风险配置的策略。
2. 授权绑定角色、项目和时间
一次可收回的授权,至少要说清谁可以下、能下什么、能下到什么时候。角色定义权限上限,项目定义资产边界,时间定义有效期。默认拒绝、到期失效、例外单独记录,比事后集中清理更有效。临时协作、外部供应商和短期项目尤其需要到期时间,否则临时权限会变成长期权限。
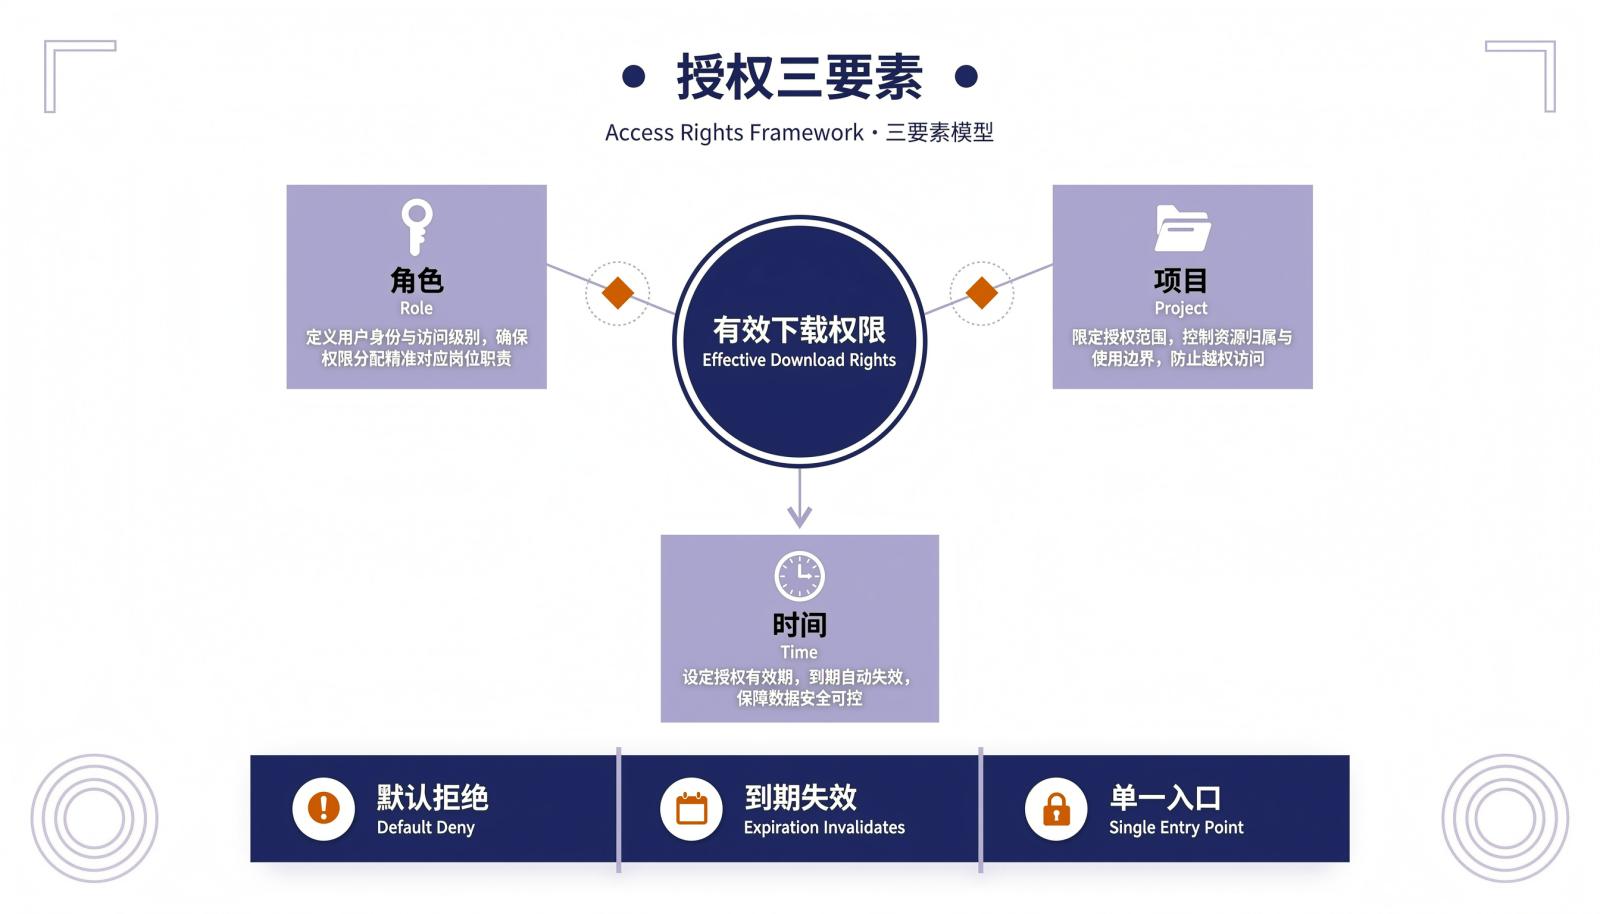
角色、项目、时间三者缺一项,权限就会留下模糊地带。
3. 收敛授权入口,避免权限叠加
直接给个人授权最方便,也最容易失控。更稳妥的做法是统一从角色或项目申请,禁止在目录上追加个人权限,外部分享走受控链接。管理员要能看到一个账号的全部授权来源,而不是逐页猜测。收权限时先看有效权限,再逐条关闭来源,最后用测试账号验证。文档管理场景中,目录越深、协作方越多,越需要这条规则。
四、权限回收如何从人工动作变成机制
1. 触发式回收:四类事件立即处理
离职、转岗、项目结束或交付、外部合同到期,是最该自动触发回收的四类事件。事件发生后先冻结账号或链接,再撤销角色和项目成员身份,最后检查继承权限与共享链接。批量回收前先导出权限清单和共享链接清单,误删时可按记录恢复。回收动作要有时限、有责任人、有记录,否则已经通知不等于已经收回。
| 触发事件 | 立即动作 | 验证点 |
|---|---|---|
| 离职 | 停用账号、撤销全部授权 | 无法登录、无法下载 |
| 转岗 | 移除原角色、重评目录权限 | 新岗位权限不超出范围 |
| 项目结束 | 关闭项目共享、失效外链 | 成员无法再进入目录 |
| 合同到期 | 停用外部账号、回收共享链接 | 外部访问全部失效 |
2. 定期复核:清理孤儿账号和过期授权
触发式回收解决已知事件,定期复核解决没人记得的存量。建议按季度检查高权限账号、外部账号、九十天未登录账号和已过期授权。复核不能只看账号是否存在,还要看权限是否仍匹配岗位和项目。复核结果要能回答:谁还在用、为什么还能用、什么时候到期。
3. 回收验证:账号、链接、缓存、副本四层检查
点击删除只是开始。账号层用测试账号尝试登录和下载;链接层检查共享链接是否失效;缓存层检查同步客户端、浏览器缓存和离线文件;副本层确认水印、下载记录和合同约束。系统能收回访问权,但收不回已经下载的文件,所以敏感资产应优先采用在线预览、带水印下载和有效期链接。
五、落地顺序与效果衡量
资产库管理软件的权限治理不必一次铺开,第一轮先收外部账号、离职人员、高密级资产和管理员角色。随后建立权限台账,记录资产责任人、允许角色、有效期和上次复核时间。项目管理收尾时同步关闭资产权限,比事后专项清理更省力。
衡量治理效果看四个指标:孤儿账号占比、过期授权占比、平均回收时长、下载审计覆盖率。孤儿账号指没有明确责任人,或人员离场后仍保留的账号。指标的价值在趋势,不在一次达标。回收时长持续下降、过期授权持续减少,机制就在生效。
六、常见问题
1. 下载权限和查看权限一定要分开吗?
对敏感和核心资产要分开。查看通常停留在屏幕内,下载会生成可流转的副本;两者合并,一次查看授权就变成了复制授权。
2. 外部合作方只发一个共享链接,风险在哪里?
链接可以被转发,匿名链接无法确认实际下载者是谁,也无法按人员回收。更稳妥的做法是使用实名账号、有效期链接和下载水印,并约定到期后的删除责任。
3. 权限回收该由IT还是业务部门负责?
资产责任人判断谁还需要访问,IT执行账号和链接回收,安全团队抽查。职责写进流程,才不会出现都能管却没人管。
4. 发现越权下载后,第一步做什么?
先保留日志和下载记录,再冻结账号与链接,确认影响范围和副本去向。不要先删记录,否则后续定责和补救会失去依据。
文章标题 :资产库管理软件的下载权限,放开容易,收回很难 ,发布者 :项目管理研究院