把项目管理软件从云端迁到企业机房,装好、能登录,就算完成私有化部署了吗?答案通常是否定的。项目管理软件私有化部署,是指把软件安装并运行在企业自有或专属可控的计算环境中,由企业掌握数据存放、账号权限、网络入口和运维节奏,厂商提供产品与技术支持。
位置变化只是表层。把私有化部署的完整过程拆开看,还要迁移数据治理、身份体系、集成关系、升级机制和故障责任。只完成安装,却没有同步交付权限、备份、升级和审计,项目仍停留在服务器搬迁阶段。
一、私有化部署改变的不是位置,而是责任边界
1. 一个可执行的定义
如果只问服务器放在哪里,私有化部署和本地部署很容易混在一起。更准确的理解是:软件进入企业控制的环境后,数据保管、访问控制、可用性和连续性的第一责任也随之转移。
2. 三个概念不要混用
私有云描述资源归属和承载方式,私有化部署描述软件交付方式,本地部署描述物理位置。三者可以重叠,但不能互相替代。判断时先问两句:数据落在谁控制的环境里,系统由谁负责日常运维。
数据在企业环境内、补丁和备份由厂商远程完成,仍属于私有化部署,只是分工不同;服务器在企业机房却无人负责备份升级,也不算完成。
二、五个工程面,决定私有化部署能否长期运行
服务器只是承载层。项目管理软件私有化部署的交付对象不是一台机器,而是一套能持续运行、可维护、可恢复的系统。至少要同时看五个工程面。
下面用一张表把五个工程面、核心问题和常见漏项放在一起。
| 工程面 | 核心问题 | 常见漏项 |
|---|---|---|
| 基础架构与容量 | 资源能否覆盖高峰和增长 | 只按当前人数配置 |
| 数据分类与安全 | 数据如何分级、加密和审计 | 备份未加密、日志无留存 |
| 身份权限与集成 | 谁能访问哪些数据 | 离职账号未联动停用 |
| 升级补丁与连续性 | 故障和升级如何回退 | 没有测试环境和恢复演练 |
| 总成本与组织能力 | 三到五年由谁持续投入 | 只计算软件授权费 |
任何一项缺位,系统都可能出现能登录、却难以长期使用的情况。
1. 基础架构与容量:先算清资源账
容量不能只看注册人数,还要看高峰并发、附件体积、日志保留周期和备份副本。只按当前规模配置资源,往往在上线多个项目后暴露瓶颈。应用、数据库、附件和备份应分层放置。不同私有云承载方式的运维要求并不相同。
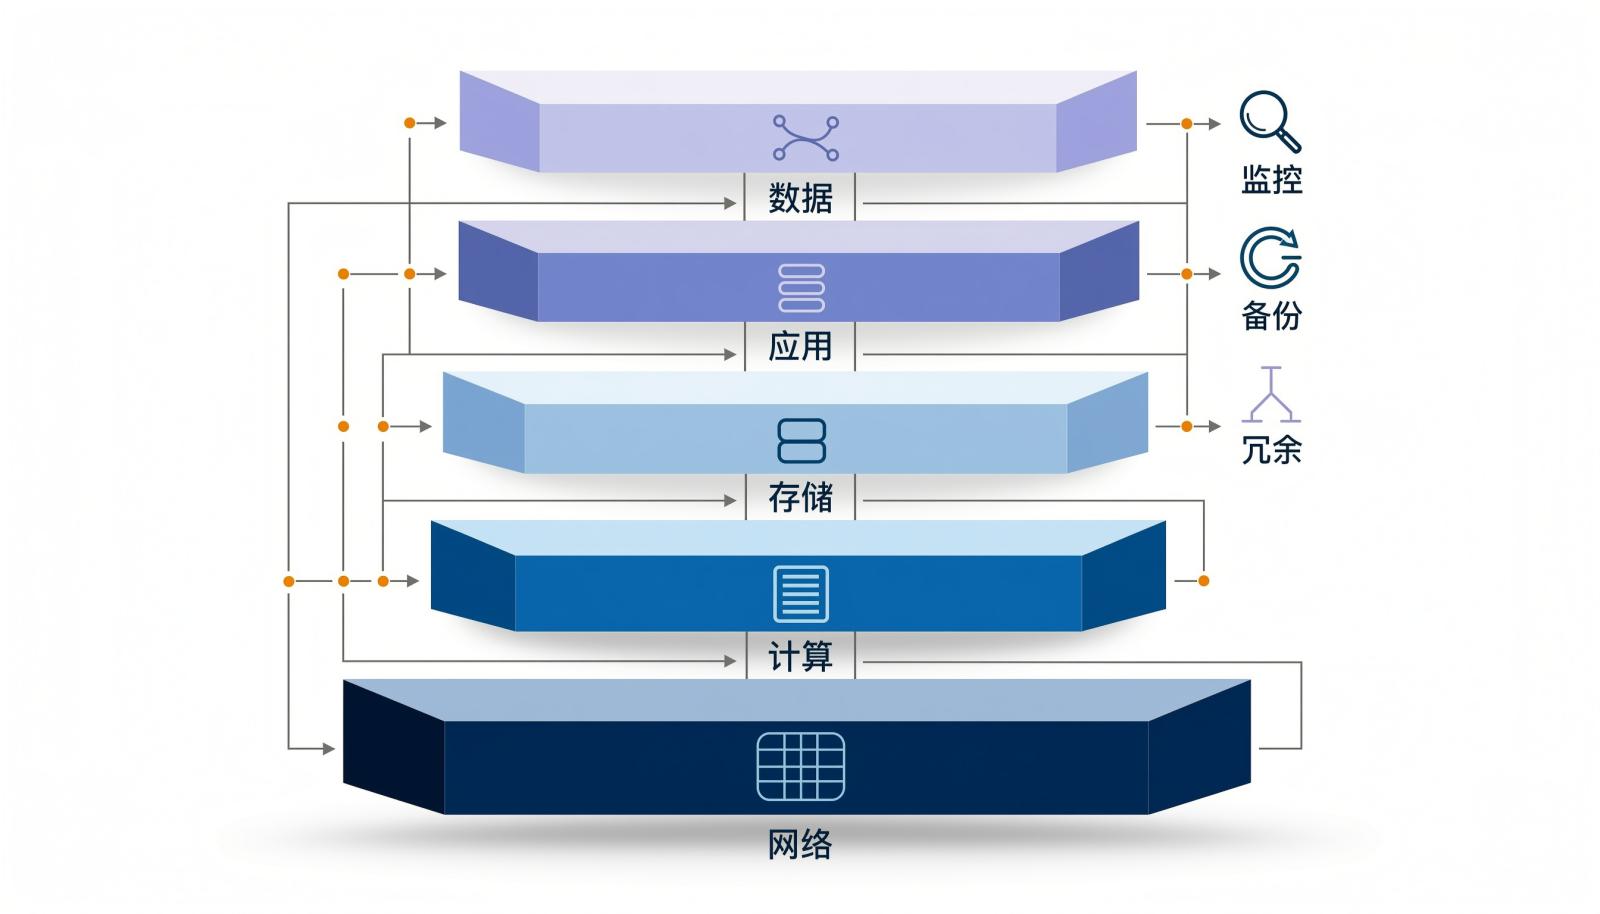
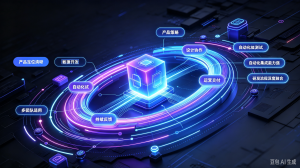
图1:网络、计算、存储、应用和数据构成五层运行环境。任何一层缺少冗余或监控,都会成为整套系统的单点。
2. 数据分类与安全边界:本地存放不等于自动安全
项目数据里既有普通任务,也可能有客户信息、源代码、设计文档和经营数据。先分级,再决定加密、脱敏、访问审批和审计粒度。《中华人民共和国数据安全法》第二十七条要求,利用互联网等信息网络开展数据处理活动,应在网络安全等级保护制度基础上履行数据安全保护义务。
现行国家标准GB/T 22239-2019对安全物理环境、通信网络、区域边界、计算环境和管理中心提出要求。服务器搬进机房,不会自动产生合规能力。备份介质、远程维护通道和外部接口都可能成为数据出口,安全边界要沿数据流划定。
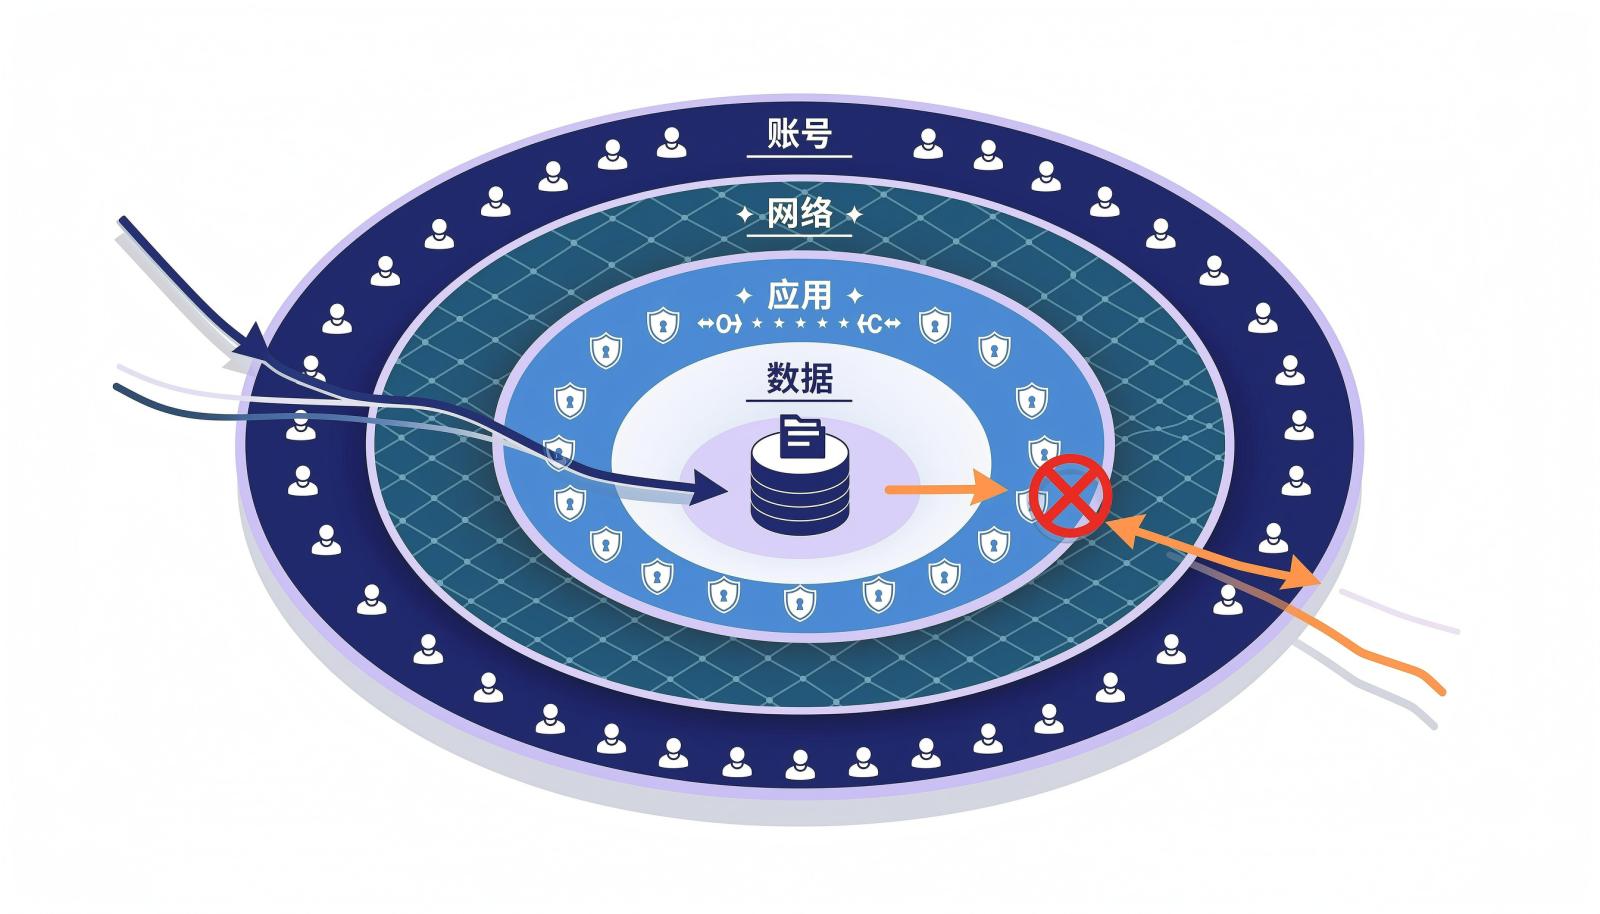
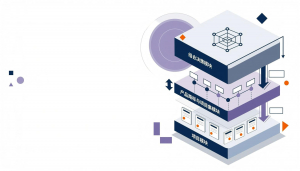
图2:账号、网络、应用、数据四道边界需要分别设防。任何一道失守,都可能绕开其他控制。
3. 身份权限与系统集成:连通之后还要可控
私有化环境通常要接入统一身份、组织架构、邮件通知,以及代码仓库、持续集成流水线等内部系统。每增加一个接口,就增加一条需要治理的访问路径。上线前要明确账号是否随入职离职同步,接口权限是否最小化,调用是否留痕。集成完成的标准是可解释、可回收。
4. 升级补丁与业务连续性:版本不会停在交付当天
软件需要安全补丁、功能升级和数据库变更,私有化把升级窗口与回退责任交给企业。没有测试环境、备份和回滚方案的升级,本质上是在生产环境上试错。企业应明确升级频率、验证清单、回退点和演练机制。业务连续性不是预案文件,而是故障时能被执行的步骤。
5. 总拥有成本与组织能力:授权费只是第一笔
成本包括软件授权、服务器与存储、网络与安全设备、实施与迁移、培训、日常运维、版本升级和退出迁移;其中安装与授权边界常被低估。只看采购价,容易低估三到五年的持续投入。企业还要明确系统管理员、业务管理员和安全责任人,否则备份、权限复核和漏洞修补容易无人负责。
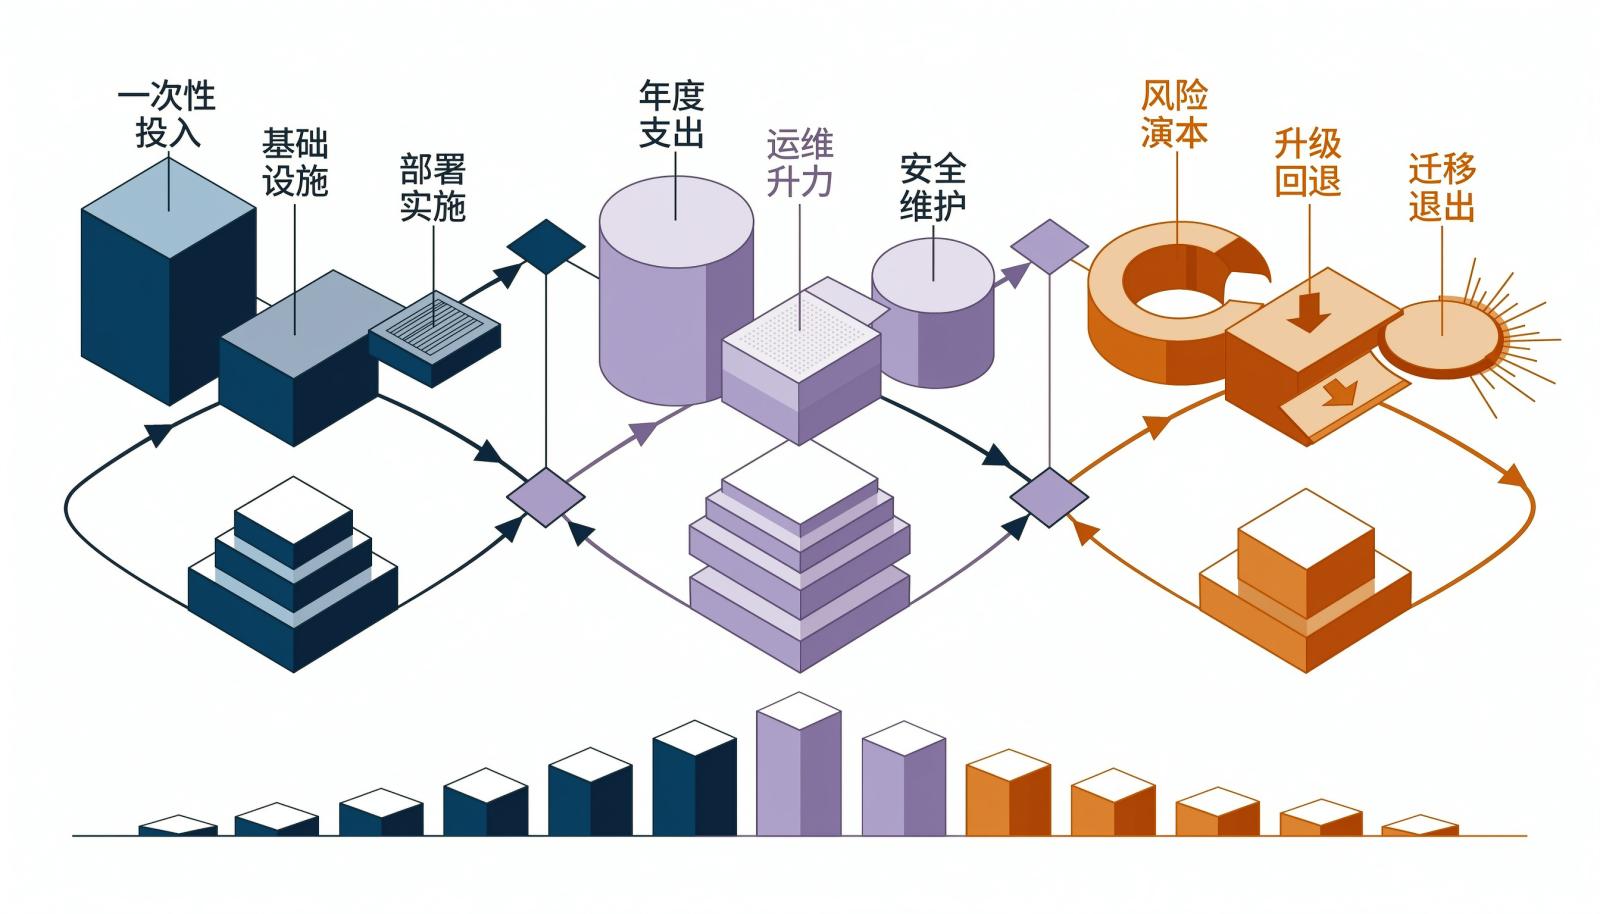
图3:一次性投入、年度支出和风险成本共同构成长期预算。真正影响预算的,往往不是第一笔授权费,而是多年运维和升级的累计投入。
三、怎样判断部署是否真正完成
1. 看四类可验证证据
部署完成不等于页面能打开。可按上线验收清单留存四类证据。
| 验收项 | 可验证证据 | 不合格的典型表现 |
|---|---|---|
| 访问入口 | 域名、HTTPS和内外网策略符合设计 | 只能靠临时端口访问 |
| 权限边界 | 三类角色可见范围正确,离职账号及时停用 | 管理员权限长期共用 |
| 数据完整性 | 项目、任务、附件和历史记录核对一致 | 只迁移了主表数据 |
| 恢复能力 | 备份可恢复,升级可回退,重启可自启 | 备份从未做过恢复验证 |
能登录、能点开,只说明服务启动成功;能恢复、能回退、能追责,才说明交付完成。
2. 用一次恢复演练检验底线
恢复演练要包含附件,而不只是数据库。抽取完整备份,在隔离环境恢复,再让业务人员抽查项目、任务、附件和权限。没有经过恢复验证的备份,不能视为可用备份。记录恢复耗时和失败点,才能估算真正故障时的停机承受能力。
四、哪些情况下值得做私有化部署
1. 更适合优先评估的场景
数据分级较高,监管或客户要求明确存放位置;研发在强管控或隔离网络中开展;需要与内部身份、代码仓库和流水线深度集成;希望自主掌握版本节奏。这些需求的共同点,不是对云端一律否定,而是控制边界必须落在企业一侧。不同企业的落地路径差异很大,不能只看部署位置做判断。
2. 需要谨慎权衡的场景
团队规模较小、没有专职运维、业务变化快且数据敏感度不高时,私有化带来的资源、人力和升级负担可能高于收益。部署方式没有天然优劣,关键是责任承担方式与组织能力是否匹配。把三到五年的总成本、运维人力和退出迁移一起看,比只比较第一年支出更接近真实。因此,项目管理软件私有化部署是否值得,最终取决于数据边界、运维能力和长期投入三者的平衡。
五、常见问题
1. 私有化部署后,厂商还能提供远程支持吗?
可以,但应通过受控通道进行,并保留审批、操作日志和会话记录。远程支持不等于放开公网访问,边界应写入服务协议。
2. 没有专职运维团队,是否一定不能做私有化部署?
不一定。可以采用托管私有云或一体化交付,把基础设施运维交给专业方,但企业仍需保留数据、账号和审计责任。运维可以外包,责任不能外包。
3. 私有化部署是否必须一次性买断?
不一定。买断、订阅和按规模授权都可能存在,授权范围、升级服务和支持期限以合同为准。比较成本时,应把三到五年的授权、运维和升级费用一起计算。
文章标题 :项目管理软件私有化部署,不只是一次服务器搬迁 ,发布者 :项目管理研究院