开源项目管理软件自建后,故障通常不是单点出现:附件目录没进备份,升级后插件失效,公网入口漏打补丁,监控只在宕机后告警。维护要落到四张清单:备份对象与恢复目标、升级顺序与回退点、补丁分级与时限、监控指标与值班路径。四件事共用同一套资产台账和演练记录,任何一项缺口都会放大另外三项的风险。
一、备份:先写恢复目标,再定备份对象
备份方案先定RPO和RTO。ISO22301标准(2019版)要求组织在业务影响分析中确定恢复优先级和时间目标。RPO约束数据丢失窗口,RTO约束从故障到恢复的最长停机时间。
1. 由RPO和RTO反推备份频率
每天全量备份,RPO为24小时;每小时增量备份,RPO缩到1小时。RTO要计入发现、定位、恢复、验证和切流。核心项目能接受4小时停机,就把4小时写进目标,再反推备份频率、存储带宽和演练时长。
2. 完整备份至少包含五类对象
只备份数据库,恢复后常见结果是任务记录在、附件打不开、插件缺失。表1给出最小对象集。
| 备份对象 | 主要内容 | 常见遗漏 | 验证方式 |
|---|---|---|---|
| 数据库 | 项目、任务、Bug、权限 | 只导出部分表 | 抽查业务记录 |
| 附件目录 | 上传文件、图片 | 只备库不备目录 | 下载并与记录比对 |
| 配置文件 | 连接、缓存、邮件 | 密钥明文扩散 | 隔离环境启动 |
| 自定义代码 | 插件、主题、脚本 | 升级后丢失 | 比对版本与哈希 |
| 版本环境 | 程序、数据库、依赖 | 只记程序版本 | 重建最小环境 |
五类对象要在同一备份批次内完成。恢复时按版本、数据库、代码、配置文件、附件的顺序还原,避免记录与文件对不上。
3. 备份副本要与生产隔离
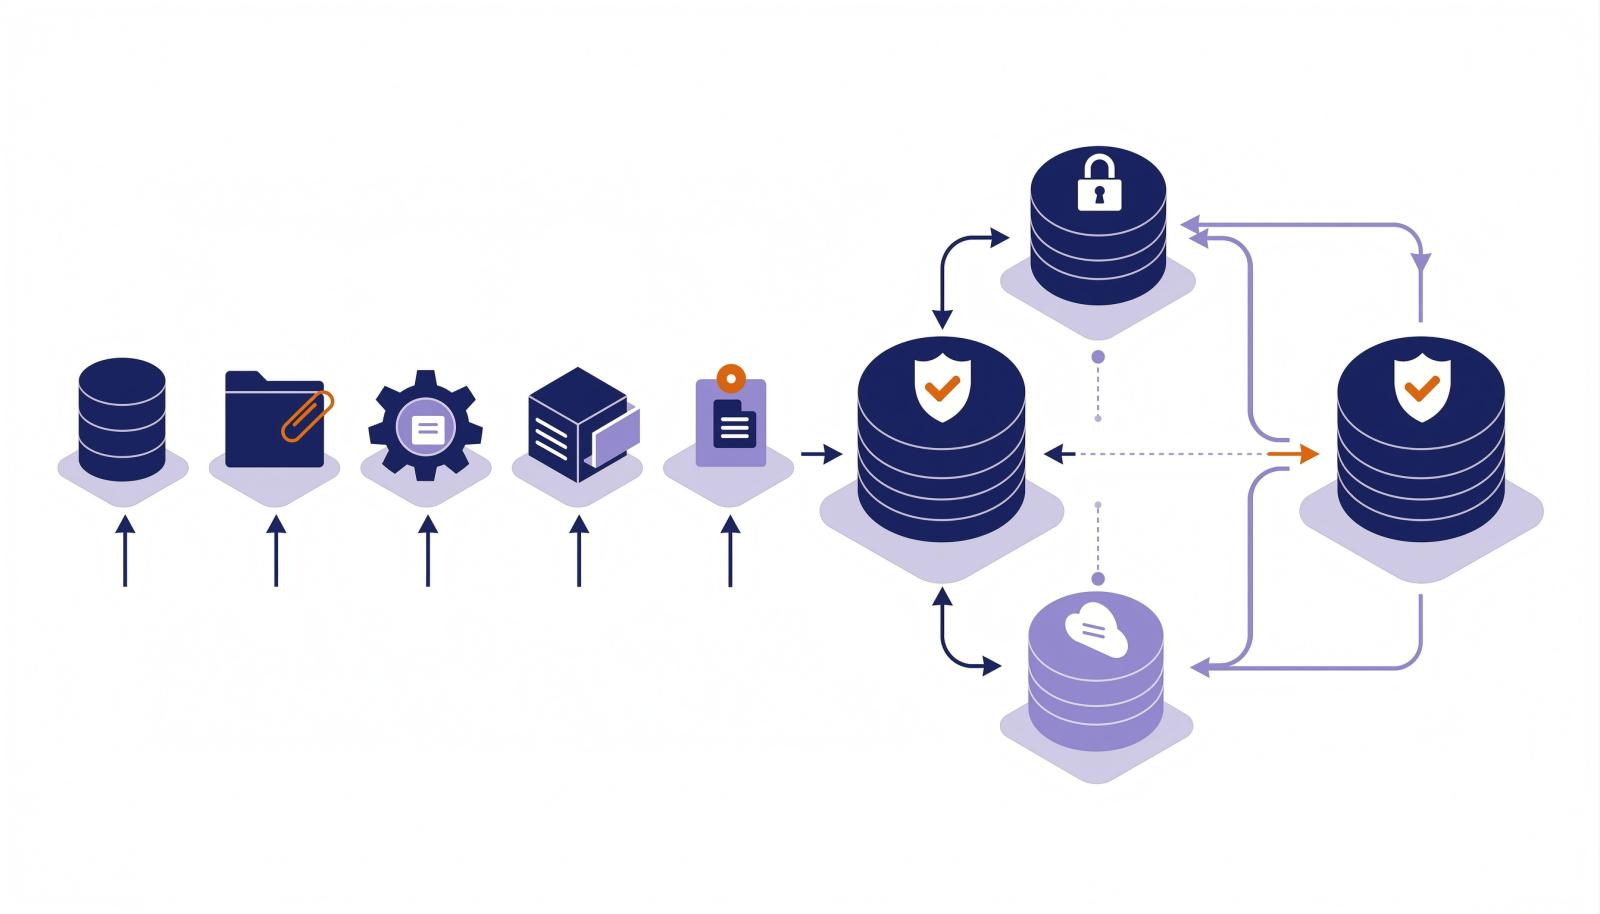
3-2-1的落地要求是3份数据、2种介质、1份异地或离线。CISA的StopRansomware指南建议维护离线、加密备份并定期测试。生产账号不能拥有备份存储的删除权限;密钥与备份文件分开保存;例如日备保留14天、周备保留8周、月备保留12个月,再按数据等级调整。
4. 用恢复演练验收
每季度做一次完整恢复,每月抽查附件和关键表。恢复到隔离环境,记录实际RTO、丢失数据范围、失败步骤和修复人。验收项包括登录、项目、任务、Bug、附件下载、搜索和权限。这套备份同时是升级和补丁的回退基础。
二、升级:先做预演,再进维护窗口
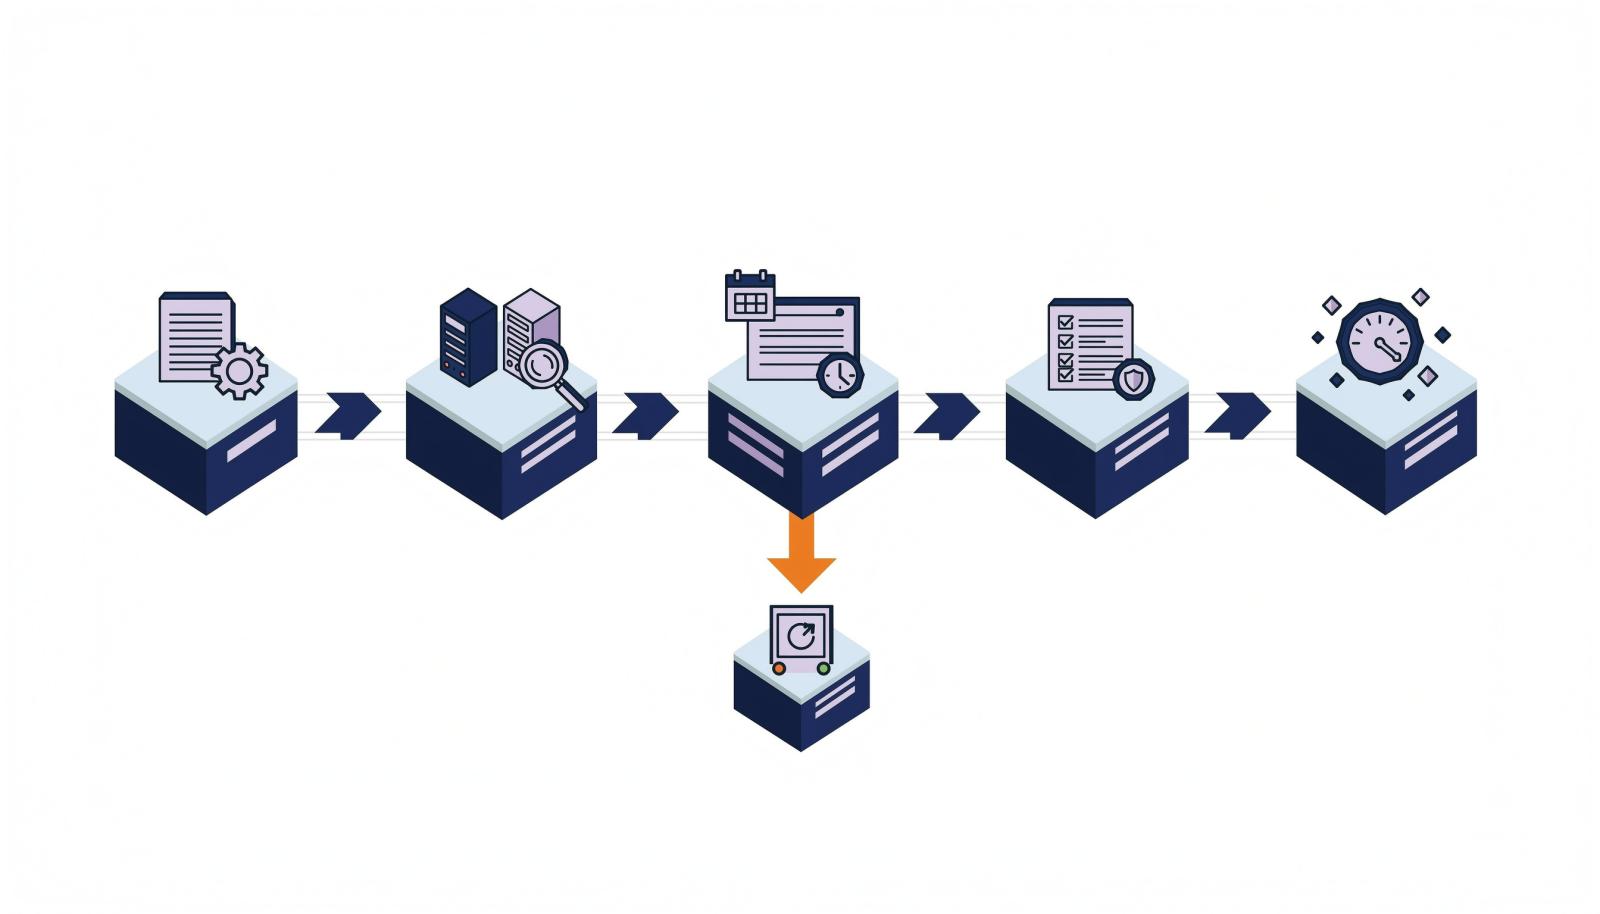
开源项目管理软件版本迭代快,升级会同时改动数据库结构、插件接口和配置项。把升级拆成预检、预演、窗口执行、验收、回退五段,每段设定通过标准。
1. 预检四项
读发布说明,标出破坏性变更、数据库迁移和配置项调整;核对运行时、数据库、扩展和磁盘空间;确认插件、主题和自定义代码兼容;在副本上估算迁移耗时。
2. 预发环境按生产数据量演练
复制生产数据库、附件和配置,按正式步骤执行。记录每步耗时、报错、慢查询和插件异常。数据量差距过大时,迁移耗时和锁表风险会失真。
3. 窗口内按顺序执行
表2是升级窗口的最小顺序,数据库迁移必须在可恢复备份之后。
| 阶段 | 关键动作 | 通过标准 | 失败处理 |
|---|---|---|---|
| 冻结公告 | 停止写入、通知、记版本 | 无新增写入 | 延长或改期 |
| 二次备份 | 全量备份、快照、校验 | 备份可读可还原 | 停止升级 |
| 执行升级 | 更新、迁移、清缓存 | 无报错且完成迁移 | 触发回退 |
| 功能验收 | 登录、任务、Bug、附件 | 核心流程通过 | 修复或回退 |
| 升级观察 | 日志、慢查询、定时任务 | 无新增严重错误 | 回退或补丁 |
图2把预检、演练、执行、验收和回退分支画成流程,可作为值班检查顺序。
4. 回退覆盖三层
回退包括代码、数据库和附件。升级前做完整快照;迁移不可逆时准备向前修复脚本,并写明回退决策时点。旧版本文件和配置保留到观察期结束。
5. 观察72小时
看错误日志、慢查询、定时任务、队列积压、登录失败和用户反馈。与升级前基线对比,异常持续就回退,不要在生产环境连续打补丁。升级后的组件版本要同步写进补丁台账。
三、补丁:先有台账,再排优先级
补丁管理从资产台账开始。NIST SP 800-40 Rev.4(2023)把补丁管理视为预防性维护,强调按风险排序、记录例外和验证结果。
1. 台账字段
记录程序、运行时、数据库、Web服务器、操作系统、依赖库和插件的版本,以及负责人、公网暴露、数据等级和更新渠道。漏洞公告只有映射到具体版本,才能判断是否受影响。
2. 三类信号
第一,是否已出现在CISA的KEV目录或厂商安全公告中,KEV代表已确认在野利用;第二,是否公网可达、无需登录或低权限可利用;第三,影响类型是否为远程代码执行、认证绕过、SQL注入或任意文件上传。CVSS分数只作参考,不能替代暴露面和数据等级。
3. 分级时限
表3的时限可写入制度,再按团队风险偏好调整。
| 等级 | 判定条件 | 目标时限 | 处理方式 |
|---|---|---|---|
| 紧急 | 已确认在野利用且公网可达 | 24小时评估,72小时完成或隔离 | 紧急窗口加临时管控 |
| 高 | 公网可达的高危漏洞,暂未确认利用 | 7天 | 常规窗口加临时缓解 |
| 中 | 内网、需较高权限或利用条件复杂 | 30天 | 月度窗口 |
| 低 | 影响有限、利用条件苛刻 | 季度评估 | 随版本升级处理 |
4. 安装与验证
补丁来源要可信,安装前校验签名或哈希,必要时在预发环境验证。安装前备份,安装后检查服务、日志和核心流程。记录漏洞编号、组件、时间、执行人和结果;不能按时修复的例外要有审批、补偿控制和复查日期。台账和补丁记录同时是监控告警的上下文。
四、监控:先定义失败,再设指标
监控指标要对应可感知的失败:页面打不开、任务提交失败、附件上传失败、通知不发送、备份未完成。NIST网络安全框架2.0(2024)把持续监控、日志和恢复演练纳入治理。
1. 四层指标
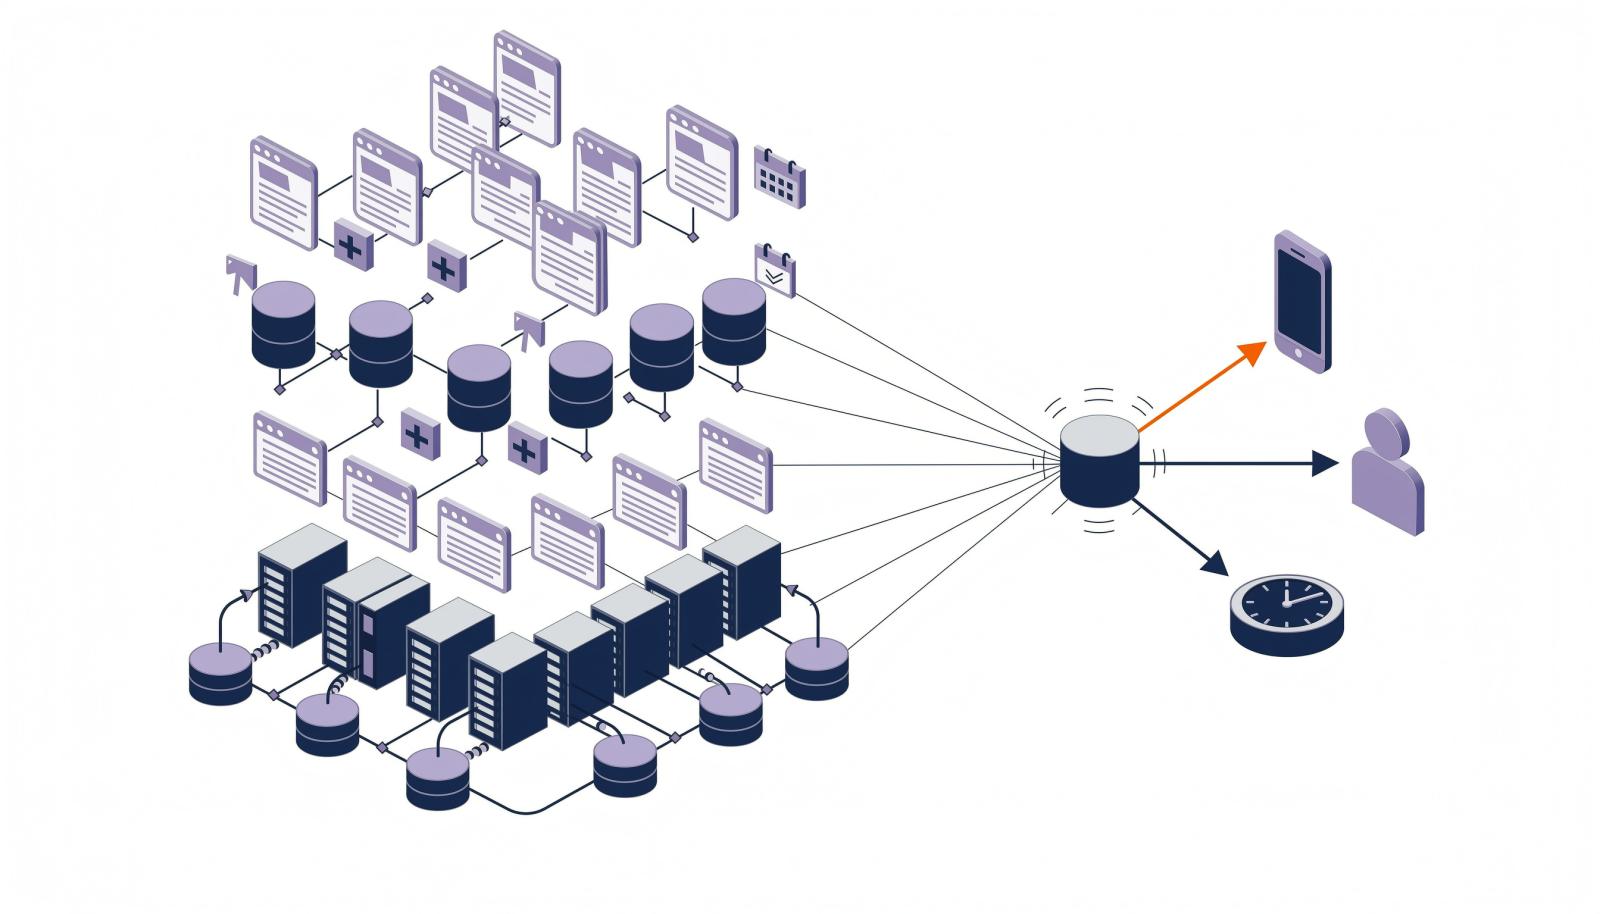
表4按基础设施、应用、数据库、业务与任务四层列出最小指标集。阈值按历史基线校准。
| 层级 | 关键指标 | 建议阈值 | 处置动作 |
|---|---|---|---|
| 基础设施 | CPU、内存、磁盘、inode | 磁盘80%预警,90%告警 | 清理或扩容 |
| 应用 | 可用性、P95响应、5xx比例 | 5xx超过1%持续5分钟 | 查日志、回退或限流 |
| 数据库 | 连接数、慢查询、锁等待 | 连接数超过上限80% | 优化或扩容 |
| 业务与任务 | 登录失败、附件失败、队列、备份 | 备份失败即告警 | 重跑或人工核查 |
基础设施正常不代表业务正常。任务提交不了、附件传不上去,同样要告警。
2. 告警分级
一级告警对应服务不可用或数据风险,立即通知值班人;二级告警对应性能下降,工作时间处理;三级告警只做趋势记录。维护窗口抑制预期告警,同类告警合并,每条告警附处理手册、责任人和升级路径。
3. 日志与审计
应用日志、Web访问日志、数据库慢日志和操作审计集中收集,服务器时间统一同步。权限变更、项目删除、批量导出和异常登录单独审计。热存储保留30到90天,冷存储保留6到12个月,普通业务账号不能修改日志。
4. 运维日历
- 每日:检查备份结果与核心告警,处理紧急漏洞。
- 每周:抽查附件和关键表,评估新版本与漏洞公告。
- 每月:做一次完整恢复或抽查,安排升级和补丁窗口。
- 每季度:校验保留策略与密钥,复盘升级、补丁例外和告警阈值。
- 每年:复核RTO与RPO,评估组件生命周期和监控覆盖度。
备份为升级和补丁提供回退点,监控为前三项提供触发信号,演练结果反过来校准RTO、维护窗口和告警阈值。
资料来源:ISO22301标准(2019版)、CISA StopRansomware指南、NIST SP 800-40 Rev.4(2023)、NIST网络安全框架2.0(2024)、CISA KEV目录。
五、常见问题
1. 没有专职运维,四项工作怎么排班?
设主负责人和备份负责人,检查项写进周工单。日常检查30分钟内完成,升级和补丁集中在月度窗口,关键告警必须叫醒值班人。
2. 升级后页面正常但附件打不开,排查顺序是什么?
先查附件目录路径和读写权限,再查Web服务器访问规则、缓存和磁盘空间。文件缺失用备份做单文件恢复;文件存在但记录对不上,检查附件表与命名规则。
3. 社区停止更新后,系统还能稳定运行多久?
看安全公告是否仍有人响应、运行时和数据库是否在支持周期内、团队能否自行修复Bug。三项都在收缩时,限制公网暴露、冻结大改,并设定迁移评估时间点。
4. 维护窗口只有夜里,停机时间怎么压到最短?
提前下载安装包、核对环境、复制数据、走完预演、准备回退文件、写好冒烟测试清单。窗口内只做必须停写的动作,代码切换和数据迁移分开验证。
文章标题 :开源项目管理软件自建后的维护清单:备份、升级、补丁与监控四件事 ,发布者 :项目管理研究院